Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Wann PV Zuschlag?
Der PV-Zuschlag wird in Deutschland im Rahmen von Ausschreibungen für die Förderung von Photovoltaikanlagen vergeben. Die Termine für die Ausschreibungen werden regelmäßig vom Bundesamt für Wirtschaft und Ausfuhrkontrolle (BAFA) bekannt gegeben. Die genauen Zeitpunkte können je nach Bedarf und politischen Entscheidungen variieren. Es ist ratsam, sich regelmäßig über die aktuellen Ausschreibungen und Termine zu informieren, um rechtzeitig einen Antrag stellen zu können. Die Vergabe der Zuschläge erfolgt in der Regel nach bestimmten Kriterien wie dem angebotenen Preis pro Kilowattstunde oder anderen Vorgaben der Ausschreibung. **
Wie wird Zuschlag berechnet?
Zuschlag wird normalerweise als Prozentsatz des Grundpreises berechnet. Dieser Prozentsatz kann je nach Anbieter und Branche variieren. Um den Zuschlag zu berechnen, wird der Grundpreis mit dem Zuschlagsprozentsatz multipliziert. Das Ergebnis wird dann zum Grundpreis addiert, um den Gesamtpreis zu erhalten. Zuschläge können für verschiedene Gründe erhoben werden, wie z.B. für zusätzliche Leistungen, Materialkosten oder Arbeitsaufwand. **

Ähnliche Suchbegriffe für Zuschlag
Top-Angebote
Produkte zum Begriff Zuschlag:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was heißt Ice Zuschlag?
Der Ice Zuschlag ist eine Gebühr, die bei der Buchung von Zugtickets für den Intercity-Express (ICE) der Deutschen Bahn anfällt. Diese Gebühr wird zusätzlich zum regulären Ticketpreis erhoben und dient dazu, die höheren Kosten für die Nutzung des schnellen ICE-Zuges zu decken. Der Ice Zuschlag kann je nach Strecke und Buchungsklasse variieren und muss vor der Fahrt bezahlt werden. Er ermöglicht den Fahrgästen, die Vorteile des schnellen und komfortablen ICE-Zuges zu nutzen und ist daher eine optionale Zusatzleistung. **
-
Was ist forward Zuschlag?
Was ist forward Zuschlag? Ein Forward-Zuschlag ist eine Gebühr, die bei der Buchung eines zukünftigen Termins oder einer zukünftigen Leistung anfällt. Diese Gebühr wird im Voraus bezahlt und dient dazu, den Anbieter abzusichern und die Buchung zu bestätigen. Der Forward-Zuschlag kann je nach Anbieter und Branche unterschiedlich hoch ausfallen und ist oft nicht erstattungsfähig. Es ist wichtig, die Bedingungen und Kosten des Forward-Zuschlags vor der Buchung zu überprüfen, um unangenehme Überraschungen zu vermeiden. **
-
Was bedeutet 100% Zuschlag?
100% Zuschlag bedeutet, dass der Preis um den gleichen Betrag erhöht wird, wie der ursprüngliche Preis. Das bedeutet, dass der Endpreis doppelt so hoch ist wie der ursprüngliche Preis. Dies wird oft verwendet, um den Gesamtpreis für eine Dienstleistung oder ein Produkt zu berechnen, wenn zusätzliche Kosten oder Gebühren anfallen. Es ist wichtig, den Zuschlag klar zu kommunizieren, damit Kunden keine unerwarteten Kosten haben. In einigen Fällen kann ein 100%iger Zuschlag als überhöht angesehen werden, daher ist es wichtig, die Preise transparent und fair zu gestalten. **
-
Was ist Kindergeld Zuschlag?
Was ist Kindergeld Zuschlag? Kindergeldzuschlag ist eine zusätzliche finanzielle Unterstützung für Familien mit niedrigem Einkommen, um die Kosten für ihre Kinder zu decken. Er wird gezahlt, wenn das reguläre Kindergeld nicht ausreicht, um den Bedarf des Kindes zu decken. Der Kindergeldzuschlag wird vom Jobcenter oder der Familienkasse ausgezahlt und richtet sich nach dem Einkommen der Eltern sowie der Anzahl und dem Alter der Kinder. Er soll sicherstellen, dass auch Familien mit geringem Einkommen ihren Kindern ein angemessenes Leben ermöglichen können. **

Wer zahlt PV Zuschlag?
Der PV-Zuschlag wird in Deutschland von den Verbrauchern über die EEG-Umlage finanziert. Diese Umlage wird auf den Strompreis aufgeschlagen und dient zur Förderung erneuerbarer Energien, darunter auch Photovoltaikanlagen. Die Höhe des Zuschlags wird jährlich festgelegt und von den Netzbetreibern eingezogen. Somit tragen letztendlich die Stromkunden den PV-Zuschlag indirekt über ihre Stromrechnung. **
Was bedeutet "liefer zuschlag"?
Der Begriff "Lieferzuschlag" bezieht sich auf eine zusätzliche Gebühr, die bei der Lieferung von Waren oder Dienstleistungen erhoben wird. Diese Gebühr kann anfallen, wenn die Lieferung unter bestimmten Umständen erfolgt, wie zum Beispiel außerhalb der normalen Geschäftszeiten oder an abgelegenen Orten. Der Lieferzuschlag dient dazu, die zusätzlichen Kosten abzudecken, die mit der Lieferung verbunden sind. **
Top-Angebote
Produkte zum Begriff Zuschlag:
-
Breuer Zuschlag für Inselaufträge pro Tag - DuschkabineDie Fakten - Zusatzleistung - Zuschlag für Inselaufträge - nur in Verbindung mit Aufmaß- oder Montageservice am selben Tag Bei Aufmaß gilt - das Duschbecken / die Badewanne muss eingebaut und die Fliesen- und Silikonarbeiten im Duschbereich abgeschlossen sein - Ihre Angaben: - Name, Straße, Postleizahl, Ort (Montageanschrift) - Telefonnummer zur Terminabsprache Bei Montage gilt - das Duschbecken / die Badewanne muss bereits eingebaut und die Fliesen- und Silikonarbeiten im Duschbereich abgeschlossen sein - Angebot gilt nur in Zusammenhang mit dem Kauf einer Dusche/Faltwand bei Duschmeister - Ihre Angaben: - Name, Straße, Postleizahl, Ort (Montageanschrift) - Telefonnummer zur Terminabsprache189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann PV Zuschlag?
Der PV-Zuschlag wird in Deutschland im Rahmen von Ausschreibungen für die Förderung von Photovoltaikanlagen vergeben. Die Termine für die Ausschreibungen werden regelmäßig vom Bundesamt für Wirtschaft und Ausfuhrkontrolle (BAFA) bekannt gegeben. Die genauen Zeitpunkte können je nach Bedarf und politischen Entscheidungen variieren. Es ist ratsam, sich regelmäßig über die aktuellen Ausschreibungen und Termine zu informieren, um rechtzeitig einen Antrag stellen zu können. Die Vergabe der Zuschläge erfolgt in der Regel nach bestimmten Kriterien wie dem angebotenen Preis pro Kilowattstunde oder anderen Vorgaben der Ausschreibung. **
-
Wie wird Zuschlag berechnet?
Zuschlag wird normalerweise als Prozentsatz des Grundpreises berechnet. Dieser Prozentsatz kann je nach Anbieter und Branche variieren. Um den Zuschlag zu berechnen, wird der Grundpreis mit dem Zuschlagsprozentsatz multipliziert. Das Ergebnis wird dann zum Grundpreis addiert, um den Gesamtpreis zu erhalten. Zuschläge können für verschiedene Gründe erhoben werden, wie z.B. für zusätzliche Leistungen, Materialkosten oder Arbeitsaufwand. **
-
Was heißt Ice Zuschlag?
Der Ice Zuschlag ist eine Gebühr, die bei der Buchung von Zugtickets für den Intercity-Express (ICE) der Deutschen Bahn anfällt. Diese Gebühr wird zusätzlich zum regulären Ticketpreis erhoben und dient dazu, die höheren Kosten für die Nutzung des schnellen ICE-Zuges zu decken. Der Ice Zuschlag kann je nach Strecke und Buchungsklasse variieren und muss vor der Fahrt bezahlt werden. Er ermöglicht den Fahrgästen, die Vorteile des schnellen und komfortablen ICE-Zuges zu nutzen und ist daher eine optionale Zusatzleistung. **
-
Was ist forward Zuschlag?
Was ist forward Zuschlag? Ein Forward-Zuschlag ist eine Gebühr, die bei der Buchung eines zukünftigen Termins oder einer zukünftigen Leistung anfällt. Diese Gebühr wird im Voraus bezahlt und dient dazu, den Anbieter abzusichern und die Buchung zu bestätigen. Der Forward-Zuschlag kann je nach Anbieter und Branche unterschiedlich hoch ausfallen und ist oft nicht erstattungsfähig. Es ist wichtig, die Bedingungen und Kosten des Forward-Zuschlags vor der Buchung zu überprüfen, um unangenehme Überraschungen zu vermeiden. **
Ähnliche Suchbegriffe für Zuschlag
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
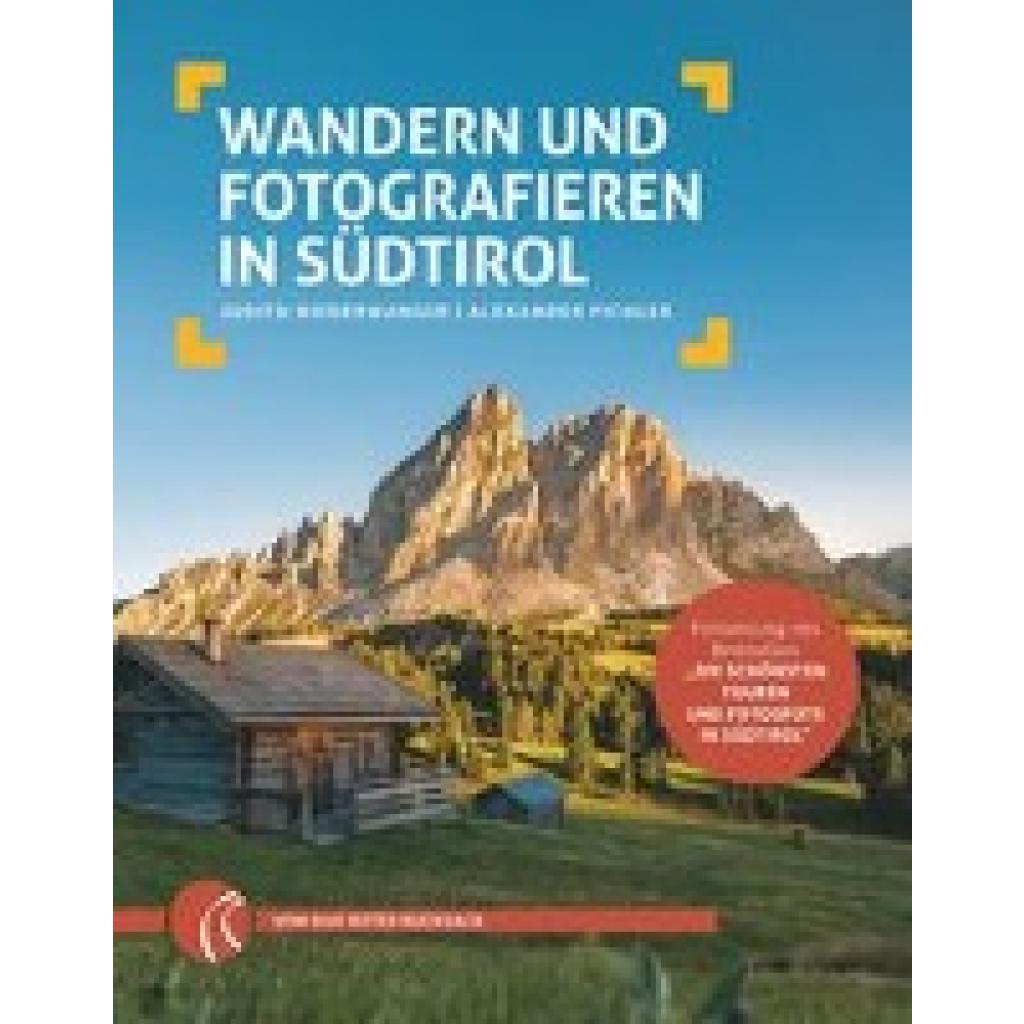
Niederwanger, Judith: Klick dein WanderglückKlick dein Wanderglück , Ein Blick durch den Sucher, ein Klick - und deine Wanderung in Südtirol wird zum unvergesslichen Moment. Fotoprofis Judith und Alex teilen mit dir ihr Wanderglück und geben Geheimtipps fürs Fotografieren. Mit den praktischen GPS-Koordinaten findest du ganz leicht die schönsten Fotospots und die perfekte Uhrzeit für traumhafte Bergbilder. Mit dabei: QR-Codes für jede Wanderung, damit du die Tour auf dein Smartphone laden kannst. Alle Wanderungen werden Schritt für Schritt erklärt und sind geeignet für Neulinge und Fortgeschrittene. Dazu gibt es Kartenausschnitte und Adressen zum Einkehren. Die Fortsetzung des Bestsellers: Band 1 wurde über 10.000 Mal verkauft 45 neue Wanderungen des bekannten Duos "Roter Rucksack" auf Instagram und Facebook GPS-Koordinaten und Uhrzeiten für traumhafte Bergfotos QR-Codes zum Download der Tour auf das Smartphone , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 202303, Titel der Reihe: Roter Rucksack / Südtirol Wandern Fotografieren#2#, Autoren: Niederwanger, Judith~Pichler, Alexander, Edition: NED, Auflage: 23000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 285, Abbildungen: fantastische Fotos, Keyword: Bergfotos; Bergtipps; Buch mit schönen Fotos; Dolomiten; Fotomotive in Südtirol; Fotos für Instagram; Fototipps beim Wandern; Gipfelfotos; Schneeschuhwanderungen; Südtirol; Wanderbuch mit tollen Fotos; Wanderführer für Südtirol Urlaub; Wanderführer mit tollen Fotos; Wandertipps Südtirol; Wanderungen für Touristen; anspruchsvolle Wanderungen in Südtirol; die besten Wanderungen in Südtirol; die schönsten Wanderungen in Südtirol; echt gute Wandertipps Südtirol; leichte Wanderungen; machbare Wanderungen in Südtirol; schöne Wanderungen in Südtirol; tolles Wanderbuch für Südtirol; unvergessliche Momente in Südtirol; unvergessliche Wanderungen; wandern in Südtirol; wandern südtirol buch, Fachschema: Alpinismus~Berg / Bergsteigen~Bergsteigen~Fotografie / Technik, Hilfsmittel~Südtirol / Bildband~Trentino~Südtirol, Fachkategorie: Fotoausrüstung, Fototechnik~Walking, Wandern, Trekking~Bergsteigen und Klettern~Reise: Sachbuch, Ratgeber~Reiseführer: Aktiv-Urlaub~Reiseführer: Routen & Wege, Warengruppe: HC/Reiseführer Sport/Europa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 171, Höhe: 25, Gewicht: 652, Produktform: Klappenbroschur, Genre: Importe,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet 100% Zuschlag?
100% Zuschlag bedeutet, dass der Preis um den gleichen Betrag erhöht wird, wie der ursprüngliche Preis. Das bedeutet, dass der Endpreis doppelt so hoch ist wie der ursprüngliche Preis. Dies wird oft verwendet, um den Gesamtpreis für eine Dienstleistung oder ein Produkt zu berechnen, wenn zusätzliche Kosten oder Gebühren anfallen. Es ist wichtig, den Zuschlag klar zu kommunizieren, damit Kunden keine unerwarteten Kosten haben. In einigen Fällen kann ein 100%iger Zuschlag als überhöht angesehen werden, daher ist es wichtig, die Preise transparent und fair zu gestalten. **
-
Was ist Kindergeld Zuschlag?
Was ist Kindergeld Zuschlag? Kindergeldzuschlag ist eine zusätzliche finanzielle Unterstützung für Familien mit niedrigem Einkommen, um die Kosten für ihre Kinder zu decken. Er wird gezahlt, wenn das reguläre Kindergeld nicht ausreicht, um den Bedarf des Kindes zu decken. Der Kindergeldzuschlag wird vom Jobcenter oder der Familienkasse ausgezahlt und richtet sich nach dem Einkommen der Eltern sowie der Anzahl und dem Alter der Kinder. Er soll sicherstellen, dass auch Familien mit geringem Einkommen ihren Kindern ein angemessenes Leben ermöglichen können. **
-
Wer zahlt PV Zuschlag?
Der PV-Zuschlag wird in Deutschland von den Verbrauchern über die EEG-Umlage finanziert. Diese Umlage wird auf den Strompreis aufgeschlagen und dient zur Förderung erneuerbarer Energien, darunter auch Photovoltaikanlagen. Die Höhe des Zuschlags wird jährlich festgelegt und von den Netzbetreibern eingezogen. Somit tragen letztendlich die Stromkunden den PV-Zuschlag indirekt über ihre Stromrechnung. **
-
Was bedeutet "liefer zuschlag"?
Der Begriff "Lieferzuschlag" bezieht sich auf eine zusätzliche Gebühr, die bei der Lieferung von Waren oder Dienstleistungen erhoben wird. Diese Gebühr kann anfallen, wenn die Lieferung unter bestimmten Umständen erfolgt, wie zum Beispiel außerhalb der normalen Geschäftszeiten oder an abgelegenen Orten. Der Lieferzuschlag dient dazu, die zusätzlichen Kosten abzudecken, die mit der Lieferung verbunden sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.