Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Werde ich ihn wiedersehen?
Das kann ich nicht mit Sicherheit sagen, da ich nicht über Informationen zu Ihrer spezifischen Situation verfüge. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel Ihrer Beziehung zu dieser Person, den Umständen Ihrer Trennung und den Entscheidungen, die Sie und die andere Person in Zukunft treffen. Es ist möglich, dass Sie sich wiedersehen, aber es gibt auch die Möglichkeit, dass Sie sich nicht wiedersehen. **
Auf Wiedersehen oder Tschüss?
Beide Ausdrücke bedeuten dasselbe und werden verwendet, um sich von jemandem zu verabschieden. "Auf Wiedersehen" wird jedoch als formeller angesehen und wird oft in geschäftlichen oder förmlichen Situationen verwendet, während "Tschüss" informeller ist und eher im Alltag oder unter Freunden verwendet wird. **
Ähnliche Suchbegriffe für Wiedersehen
Top-Angebote
Produkte zum Begriff Wiedersehen:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Werde ich ihn wiedersehen?
Das kann ich nicht mit Sicherheit sagen, da ich nicht genug Informationen habe. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel euren aktuellen Standort, eure Beziehung zueinander und eure Pläne für die Zukunft. Es ist möglich, dass ihr euch wiedersehen werdet, aber es gibt auch die Möglichkeit, dass ihr euch nicht wiedersehen werdet. **
-
Werde ich ihn wiedersehen?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über die spezifische Situation habe. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel euren gegenseitigen Interessen und Verfügbarkeiten. Es könnte möglich sein, dass ihr euch wiederseht, aber es gibt auch die Möglichkeit, dass ihr euch nicht wieder über den Weg lauft. **
-
Wie kann ich das wiedersehen?
Um etwas wiederzusehen, könntest du verschiedene Möglichkeiten in Betracht ziehen. Du könntest zum Beispiel die Person oder den Ort, den du wiedersehen möchtest, erneut besuchen. Wenn es sich um ein Ereignis oder eine Veranstaltung handelt, könntest du versuchen, es in Zukunft erneut zu besuchen oder nach Aufzeichnungen oder Videos davon suchen. Eine andere Möglichkeit wäre es, mit der Person oder den Personen, die du wiedersehen möchtest, Kontakt aufzunehmen und ein Treffen oder eine Verabredung zu vereinbaren. **
-
Wann werde ich dich wiedersehen?
Das hängt von unserem nächsten Treffen ab. Wenn wir einen Termin vereinbaren, könnten wir uns schon bald wiedersehen. Ansonsten ist es schwer vorherzusagen, wann wir uns das nächste Mal begegnen werden. Ich freue mich jedoch schon darauf, dich wiederzusehen, wann auch immer das sein wird. **


Werden wir unsere Verwandten wiedersehen?
Es ist schwer vorherzusagen, ob wir unsere Verwandten wiedersehen werden, da dies von verschiedenen Faktoren abhängt, wie zum Beispiel der Entfernung, den Umständen und den individuellen Entscheidungen der beteiligten Personen. Es ist jedoch möglich, dass wir unsere Verwandten in der Zukunft wiedersehen können, wenn wir die nötigen Anstrengungen unternehmen und die Gelegenheit dazu haben. **
Könnt ihr Gertrud schneller wiedersehen?
Leider kann ich Gertrud nicht sehen, da ich ein KI-Programm bin und keine physische Präsenz habe. Es hängt von den Umständen ab, wann und wie ihr euch wiedersehen könnt. Es könnte hilfreich sein, sich zu verabreden oder Kontakt über andere Kommunikationsmittel aufzunehmen. **
Top-Angebote
Produkte zum Begriff Wiedersehen:
-
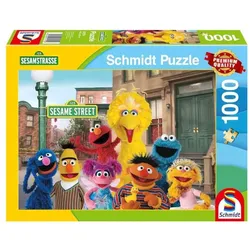
Schmidt 57574 - Sesamstraße Puzzle 1000 Teile Ein Wiedersehen mit guten alten FreundenSchmidt 57574 Sesamstraße Puzzle – 1000 Teile – Nostalgisches Motiv Mit diesem hochwertigen Sesamstraße Puzzle von Schmidt Spiele erleben Puzzle-Fans ein liebevolles Wiedersehen mit bekannten Figuren wie Ernie, Bert, Elmo und dem Krümelmonster. Das detailreiche Motiv weckt Erinnerungen an die belie...12,04 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
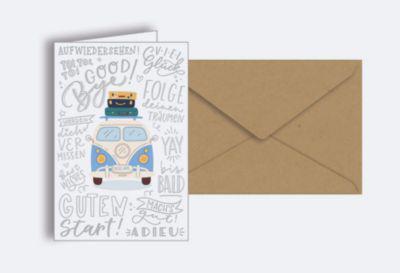
Korsch Anlasskarte Abschied Auf Wiedersehen, Format B6, gedrucktes Motiv, inkl. Kuverts, Naturkarton, silber, 10 StückHighlights: * Stilvolle Abschiedskarten im praktischen 10er Set * Edle Silberfolienprägung für einen wertigen Eindruck * Glatter Naturkarton, angenehm zu beschriften * Passende Kuverts inklusive für sofortiges VersendenDie Korsch Anlasskarte Abschied Auf Wiedersehen macht wertschätzende Worte leicht. Als Anlasskarte im Format B6 passt sie gut in die Hand und setzt mit dem gedruckten Motiv sowie feiner Silberfolienprägung einen eleganten Akzent. Sie schreiben Ihre persönliche Botschaft bequem per Hand – das glatte Naturpapier fühlt sich hochwertig an und unterstreicht Ihre Worte. Ob für Kolleginnen, Kollegen oder Freundeskreis: Mit diesem 10er Set haben Sie für mehrere Abschiede die passende Karte parat. Die beiliegenden Kuverts sparen Zeit, sodass Ihre Nachricht schnell und stilsicher ankommt. Wichtige Details: * 10 Karten, 10 Kuverts * Format: B6 * Maße: 115 × 170 mm * Material: Naturkarton * Grammatur: 250 g/m² * Oberfläche: glatt * Motiv: Auf Wiedersehen * Folienprägung: silber * Geeignet für Handbeschriftung22,00 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Werde ich ihn wiedersehen?
Das kann ich nicht mit Sicherheit sagen, da ich nicht über Informationen zu Ihrer spezifischen Situation verfüge. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel Ihrer Beziehung zu dieser Person, den Umständen Ihrer Trennung und den Entscheidungen, die Sie und die andere Person in Zukunft treffen. Es ist möglich, dass Sie sich wiedersehen, aber es gibt auch die Möglichkeit, dass Sie sich nicht wiedersehen. **
-
Auf Wiedersehen oder Tschüss?
Beide Ausdrücke bedeuten dasselbe und werden verwendet, um sich von jemandem zu verabschieden. "Auf Wiedersehen" wird jedoch als formeller angesehen und wird oft in geschäftlichen oder förmlichen Situationen verwendet, während "Tschüss" informeller ist und eher im Alltag oder unter Freunden verwendet wird. **
-
Werde ich ihn wiedersehen?
Das kann ich nicht mit Sicherheit sagen, da ich nicht genug Informationen habe. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel euren aktuellen Standort, eure Beziehung zueinander und eure Pläne für die Zukunft. Es ist möglich, dass ihr euch wiedersehen werdet, aber es gibt auch die Möglichkeit, dass ihr euch nicht wiedersehen werdet. **
-
Werde ich ihn wiedersehen?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über die spezifische Situation habe. Es hängt von verschiedenen Faktoren ab, wie zum Beispiel euren gegenseitigen Interessen und Verfügbarkeiten. Es könnte möglich sein, dass ihr euch wiederseht, aber es gibt auch die Möglichkeit, dass ihr euch nicht wieder über den Weg lauft. **
Ähnliche Suchbegriffe für Wiedersehen
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lahiri, Jhumpa: Das WiedersehenDas Wiedersehen , Römische Geschichten | 'Lahiris Stimme ist außergewöhnlich!' Salman Rushdie , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240514, Autoren: Lahiri, Jhumpa, Übersetzung: Brandestini, Julika, Seitenzahl/Blattzahl: 256, Themenüberschrift: FICTION / Places / Europe, Keyword: Barack Obama; Bücher Literatur; Bücher Neuerscheinungen 2024; Die Ewige Stadt; Fremdsein; Gegenwartsliteratur; Identität; Integration; Italien; Italienische Bücher; Kurzgeschichten; Liebe und Beziehungen; Migration; Migrationsgeschichte; Pulitzer; Pulitzer Preis; Pulitzer Preis Literatur; Pulitzer-Preis; Pulitzer-Preisträger; Rom; Romane Neuerscheinungen 2024; Storys; Tiefland; Urlaubsbuch; Urlaubslektüre; indisch; italienische Literatur; moderne Literatur; moderner Roman; zeitgenössische Literatur, Fachschema: Rom (Stadt) / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Erzählerisches Thema: Identität / Zugehörigkeit~Erzählerisches Thema: Vertreibung, Exil, Migration~Belletristik: Erzählungen, Kurzgeschichten, Short Stories, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 129, Höhe: 26, Gewicht: 340, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rühmkorf, Peter: Auf Wiedersehen in KenilworthAuf Wiedersehen in Kenilworth , Ein Katzen-Märchen in dreizehn Kapiteln , Kabel, Kabelbäume, & Steckverbinder > Elektro- & Hybridautoteile , Erscheinungsjahr: 20210824, Produktform: Leinen, Autoren: Rühmkorf, Peter, Illustrator: Hoven, Line, Seitenzahl/Blattzahl: 192, Abbildungen: Mit Illustrationen von Line Hoven, Keyword: McDamn; Indien; Italien; Rom; England; Schlossgespenst; Zauber; Verwandlung; vertauschte Körper; Katzen; Geschenkbuch; Märchen, Fachschema: Deutsche Belletristik / Roman, Erzählung~Katze / Roman, Erzählung~Großbritannien / Roman, Erzählung~Rom (Stadt) / Roman, Erzählung~Indien / Roman, Erzählung, Fachkategorie: Fairy and Folk tales / Fairy tale retellings, Region: Vereinigtes Königreich, Großbritannien~Rom~Indien, Thema: Entspannen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schoeffling + Co., Verlag: Schoeffling + Co., Verlag: Schffling & Co. Verlagsbuchhandlung GmbH, Länge: 209, Breite: 132, Höhe: 19, Gewicht: 394, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Vorgänger EAN: 9783895612619, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich das wiedersehen?
Um etwas wiederzusehen, könntest du verschiedene Möglichkeiten in Betracht ziehen. Du könntest zum Beispiel die Person oder den Ort, den du wiedersehen möchtest, erneut besuchen. Wenn es sich um ein Ereignis oder eine Veranstaltung handelt, könntest du versuchen, es in Zukunft erneut zu besuchen oder nach Aufzeichnungen oder Videos davon suchen. Eine andere Möglichkeit wäre es, mit der Person oder den Personen, die du wiedersehen möchtest, Kontakt aufzunehmen und ein Treffen oder eine Verabredung zu vereinbaren. **
-
Wann werde ich dich wiedersehen?
Das hängt von unserem nächsten Treffen ab. Wenn wir einen Termin vereinbaren, könnten wir uns schon bald wiedersehen. Ansonsten ist es schwer vorherzusagen, wann wir uns das nächste Mal begegnen werden. Ich freue mich jedoch schon darauf, dich wiederzusehen, wann auch immer das sein wird. **
-
Werden wir unsere Verwandten wiedersehen?
Es ist schwer vorherzusagen, ob wir unsere Verwandten wiedersehen werden, da dies von verschiedenen Faktoren abhängt, wie zum Beispiel der Entfernung, den Umständen und den individuellen Entscheidungen der beteiligten Personen. Es ist jedoch möglich, dass wir unsere Verwandten in der Zukunft wiedersehen können, wenn wir die nötigen Anstrengungen unternehmen und die Gelegenheit dazu haben. **
-
Könnt ihr Gertrud schneller wiedersehen?
Leider kann ich Gertrud nicht sehen, da ich ein KI-Programm bin und keine physische Präsenz habe. Es hängt von den Umständen ab, wann und wie ihr euch wiedersehen könnt. Es könnte hilfreich sein, sich zu verabreden oder Kontakt über andere Kommunikationsmittel aufzunehmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.