Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Stimmen diese Warnungen?
Um diese Frage zu beantworten, müssten Sie die spezifischen Warnungen angeben, auf die Sie sich beziehen. Ohne weitere Informationen ist es schwierig zu sagen, ob die Warnungen wahr oder falsch sind. Es ist immer ratsam, Informationen aus vertrauenswürdigen Quellen zu überprüfen, um sicherzustellen, dass sie korrekt und zuverlässig sind. **
Welche Musik enthält Warnungen?
Einige Musik enthält Warnungen in Form von Texten, die vor bestimmten Gefahren oder negativen Auswirkungen warnen, wie zum Beispiel Drogenmissbrauch, Gewalt oder ungesunde Beziehungen. Diese Warnungen sollen die Hörer sensibilisieren und sie dazu ermutigen, sich bewusst zu machen, welche Konsequenzen bestimmte Handlungen haben können. Ein bekanntes Beispiel dafür ist der Song "Stan" von Eminem, der vor den Gefahren von Fanatismus und Besessenheit warnt. **
Ähnliche Suchbegriffe für Warnungen
Top-Angebote
Produkte zum Begriff Warnungen:
-
Webinarvideo: Excel-Workshop 7/7 - Den S/W-Verweis verstehen und einsetzenEine Aufzeichnung des Webinars "Excel 7 - Entschlüsseln Sie den S/W-Verweis" mit Thomas Dettweiler. Teil 7/7 - Den S/W-Verweis verstehen und einsetzen: Mit der Verweis-Funktion kann Excel eine große Datenquelle nach einem Wert durchsuchen, eine vordefinierte Zelle finden und diese ausgeben bzw. für eine Rechenoperation verwenden. Damit gelingt es sehr einfach individuelle Rabattstaffeln (abhängig vom Einkaufswert oder Kundenstatus) in eine Rechnung einzubauen oder mit einem Klick neben dem Vornamen des Kunden auch die Adresse, Kontaktdaten oder das Jahresvolumen zu ermitteln. Als Grundlage wurde Excel 2010 verwendet. Die Beispiele funktionieren ab Version 2007, auch wenn die Optionsleisten ab Version 2013 wieder anders aussehen. Weitere Inhalte Daten für eine Rechnung oder Datenblatt aus einer großen Gesamtliste übersichtlich zusammen tragen Rabatte/Provisionen in eine K...19,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man effektiv Warnungen vor Gefahren kommunizieren? Warum sind Warnungen in manchen Situationen besonders wichtig?
Effektive Warnungen vor Gefahren können durch klare und präzise Sprache, visuelle Symbole und laute Signaltöne kommuniziert werden. In manchen Situationen sind Warnungen besonders wichtig, um Leben zu schützen, wie z.B. bei Naturkatastrophen, Unfällen oder terroristischen Anschlägen. Eine rechtzeitige und gut verständliche Warnung kann Menschen dazu veranlassen, schnell und angemessen zu reagieren, um sich in Sicherheit zu bringen. **
-
Was sind Warnungen vor Mac-Viren?
Warnungen vor Mac-Viren sind Hinweise oder Benachrichtigungen, die darauf hinweisen, dass es Viren oder andere schädliche Programme gibt, die speziell auf Mac-Computer abzielen. Diese Warnungen können von Antivirenprogrammen, Sicherheitsunternehmen oder anderen Quellen stammen und Mac-Benutzer darüber informieren, dass sie ihre Systeme schützen und möglicherweise Maßnahmen ergreifen sollten, um eine Infektion zu verhindern. Es ist wichtig, solche Warnungen ernst zu nehmen und entsprechende Sicherheitsvorkehrungen zu treffen, um die Sicherheit des Mac-Systems zu gewährleisten. **
-
Wie kann man Avira-Warnungen beheben?
Um Avira-Warnungen zu beheben, sollten Sie zunächst sicherstellen, dass Ihre Avira-Software auf dem neuesten Stand ist. Überprüfen Sie auch, ob Ihre Virendefinitionen aktuell sind. Wenn die Warnungen weiterhin auftreten, können Sie versuchen, den betroffenen Dateien oder Programmen eine Ausnahme hinzuzufügen, um sie von der Überprüfung auszuschließen. Wenn Sie sich nicht sicher sind, wie Sie dies tun können, können Sie den Avira-Support kontaktieren, um weitere Hilfe zu erhalten. **
-
Warum spielen trotz Warnungen viele Ouija?
Es gibt verschiedene Gründe, warum Menschen trotz Warnungen das Ouija-Spiel spielen. Einige mögen den Nervenkitzel und die Spannung suchen, die mit dem Kontakt zu vermeintlichen Geistern verbunden sind. Andere mögen neugierig sein, ob es tatsächlich eine Verbindung zur spirituellen Welt gibt. Manche spielen es vielleicht auch aus Spaß und sehen es als eine Art Unterhaltung an. **

Was sind Warnungen im iPhone-Kalender?
Warnungen im iPhone-Kalender sind Benachrichtigungen, die vor einem bevorstehenden Ereignis oder Termin erscheinen. Sie dienen dazu, den Benutzer rechtzeitig an bevorstehende Termine zu erinnern, damit er sie nicht vergisst. Warnungen können in Form von Pop-up-Nachrichten, Tönen oder auch als Banner auf dem Sperrbildschirm angezeigt werden. **
Wie schließe ich die Onepage-Navigation nach dem Klick auf einen Link?
Um die Onepage-Navigation nach dem Klick auf einen Link zu schließen, kannst du entweder JavaScript verwenden, um das Scrollen zu stoppen, oder du kannst den Link so einstellen, dass er die Seite neu lädt und zur oberen Position scrollt. Eine andere Möglichkeit besteht darin, beim Klick auf den Link eine CSS-Klasse hinzuzufügen, die das Scrollen deaktiviert. **
Top-Angebote
Produkte zum Begriff Warnungen:
-
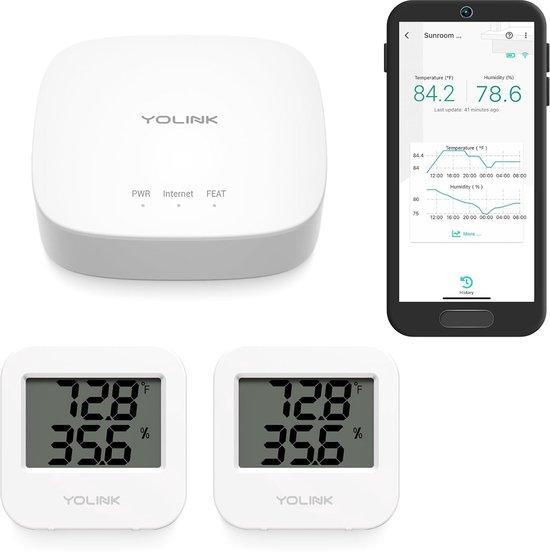
Intelligenter draadlozer Temperatur- und Feuchtigkeitssensor für Kühlschrank und Gefriertruhe - App-Benachrichtigungen und E-Mail-Warnungen, kompatibel mit IFTTTÜberwachen Sie die Temperatur und Luftfeuchtigkeit in Ihrem Kühlschrank, Gefrierschrank oder Tiergehege mit diesem intelligenten, kabellosen Sensor. Dieser Sensor bietet eine große Reichweite, ermöglicht die Echtzeitüberwachung und sendet Benachrichtigungen über die App, per Textnachricht/SMS oder . Er ist mit Alexa und IFTTT kompatibel, was die Bedienung zusätzlich vereinfacht.387,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Webinarvideo: Excel-Workshop 7/7 - Den S/W-Verweis verstehen und einsetzenEine Aufzeichnung des Webinars "Excel 7 - Entschlüsseln Sie den S/W-Verweis" mit Thomas Dettweiler. Teil 7/7 - Den S/W-Verweis verstehen und einsetzen: Mit der Verweis-Funktion kann Excel eine große Datenquelle nach einem Wert durchsuchen, eine vordefinierte Zelle finden und diese ausgeben bzw. für eine Rechenoperation verwenden. Damit gelingt es sehr einfach individuelle Rabattstaffeln (abhängig vom Einkaufswert oder Kundenstatus) in eine Rechnung einzubauen oder mit einem Klick neben dem Vornamen des Kunden auch die Adresse, Kontaktdaten oder das Jahresvolumen zu ermitteln. Als Grundlage wurde Excel 2010 verwendet. Die Beispiele funktionieren ab Version 2007, auch wenn die Optionsleisten ab Version 2013 wieder anders aussehen. Weitere Inhalte Daten für eine Rechnung oder Datenblatt aus einer großen Gesamtliste übersichtlich zusammen tragen Rabatte/Provisionen in eine K...19,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stimmen diese Warnungen?
Um diese Frage zu beantworten, müssten Sie die spezifischen Warnungen angeben, auf die Sie sich beziehen. Ohne weitere Informationen ist es schwierig zu sagen, ob die Warnungen wahr oder falsch sind. Es ist immer ratsam, Informationen aus vertrauenswürdigen Quellen zu überprüfen, um sicherzustellen, dass sie korrekt und zuverlässig sind. **
-
Welche Musik enthält Warnungen?
Einige Musik enthält Warnungen in Form von Texten, die vor bestimmten Gefahren oder negativen Auswirkungen warnen, wie zum Beispiel Drogenmissbrauch, Gewalt oder ungesunde Beziehungen. Diese Warnungen sollen die Hörer sensibilisieren und sie dazu ermutigen, sich bewusst zu machen, welche Konsequenzen bestimmte Handlungen haben können. Ein bekanntes Beispiel dafür ist der Song "Stan" von Eminem, der vor den Gefahren von Fanatismus und Besessenheit warnt. **
-
Wie kann man effektiv Warnungen vor Gefahren kommunizieren? Warum sind Warnungen in manchen Situationen besonders wichtig?
Effektive Warnungen vor Gefahren können durch klare und präzise Sprache, visuelle Symbole und laute Signaltöne kommuniziert werden. In manchen Situationen sind Warnungen besonders wichtig, um Leben zu schützen, wie z.B. bei Naturkatastrophen, Unfällen oder terroristischen Anschlägen. Eine rechtzeitige und gut verständliche Warnung kann Menschen dazu veranlassen, schnell und angemessen zu reagieren, um sich in Sicherheit zu bringen. **
-
Was sind Warnungen vor Mac-Viren?
Warnungen vor Mac-Viren sind Hinweise oder Benachrichtigungen, die darauf hinweisen, dass es Viren oder andere schädliche Programme gibt, die speziell auf Mac-Computer abzielen. Diese Warnungen können von Antivirenprogrammen, Sicherheitsunternehmen oder anderen Quellen stammen und Mac-Benutzer darüber informieren, dass sie ihre Systeme schützen und möglicherweise Maßnahmen ergreifen sollten, um eine Infektion zu verhindern. Es ist wichtig, solche Warnungen ernst zu nehmen und entsprechende Sicherheitsvorkehrungen zu treffen, um die Sicherheit des Mac-Systems zu gewährleisten. **
Ähnliche Suchbegriffe für Warnungen
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Niederwanger, Judith: Klick dein WanderglückKlick dein Wanderglück , Ein Blick durch den Sucher, ein Klick - und deine Wanderung in Südtirol wird zum unvergesslichen Moment. Fotoprofis Judith und Alex teilen mit dir ihr Wanderglück und geben Geheimtipps fürs Fotografieren. Mit den praktischen GPS-Koordinaten findest du ganz leicht die schönsten Fotospots und die perfekte Uhrzeit für traumhafte Bergbilder. Mit dabei: QR-Codes für jede Wanderung, damit du die Tour auf dein Smartphone laden kannst. Alle Wanderungen werden Schritt für Schritt erklärt und sind geeignet für Neulinge und Fortgeschrittene. Dazu gibt es Kartenausschnitte und Adressen zum Einkehren. Die Fortsetzung des Bestsellers: Band 1 wurde über 10.000 Mal verkauft 45 neue Wanderungen des bekannten Duos "Roter Rucksack" auf Instagram und Facebook GPS-Koordinaten und Uhrzeiten für traumhafte Bergfotos QR-Codes zum Download der Tour auf das Smartphone , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 202303, Titel der Reihe: Roter Rucksack / Südtirol Wandern Fotografieren#2#, Autoren: Niederwanger, Judith~Pichler, Alexander, Edition: NED, Auflage: 23000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 285, Abbildungen: fantastische Fotos, Keyword: Bergfotos; Bergtipps; Buch mit schönen Fotos; Dolomiten; Fotomotive in Südtirol; Fotos für Instagram; Fototipps beim Wandern; Gipfelfotos; Schneeschuhwanderungen; Südtirol; Wanderbuch mit tollen Fotos; Wanderführer für Südtirol Urlaub; Wanderführer mit tollen Fotos; Wandertipps Südtirol; Wanderungen für Touristen; anspruchsvolle Wanderungen in Südtirol; die besten Wanderungen in Südtirol; die schönsten Wanderungen in Südtirol; echt gute Wandertipps Südtirol; leichte Wanderungen; machbare Wanderungen in Südtirol; schöne Wanderungen in Südtirol; tolles Wanderbuch für Südtirol; unvergessliche Momente in Südtirol; unvergessliche Wanderungen; wandern in Südtirol; wandern südtirol buch, Fachschema: Alpinismus~Berg / Bergsteigen~Bergsteigen~Fotografie / Technik, Hilfsmittel~Südtirol / Bildband~Trentino~Südtirol, Fachkategorie: Fotoausrüstung, Fototechnik~Walking, Wandern, Trekking~Bergsteigen und Klettern~Reise: Sachbuch, Ratgeber~Reiseführer: Aktiv-Urlaub~Reiseführer: Routen & Wege, Warengruppe: HC/Reiseführer Sport/Europa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 171, Höhe: 25, Gewicht: 652, Produktform: Klappenbroschur, Genre: Importe,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Avira-Warnungen beheben?
Um Avira-Warnungen zu beheben, sollten Sie zunächst sicherstellen, dass Ihre Avira-Software auf dem neuesten Stand ist. Überprüfen Sie auch, ob Ihre Virendefinitionen aktuell sind. Wenn die Warnungen weiterhin auftreten, können Sie versuchen, den betroffenen Dateien oder Programmen eine Ausnahme hinzuzufügen, um sie von der Überprüfung auszuschließen. Wenn Sie sich nicht sicher sind, wie Sie dies tun können, können Sie den Avira-Support kontaktieren, um weitere Hilfe zu erhalten. **
-
Warum spielen trotz Warnungen viele Ouija?
Es gibt verschiedene Gründe, warum Menschen trotz Warnungen das Ouija-Spiel spielen. Einige mögen den Nervenkitzel und die Spannung suchen, die mit dem Kontakt zu vermeintlichen Geistern verbunden sind. Andere mögen neugierig sein, ob es tatsächlich eine Verbindung zur spirituellen Welt gibt. Manche spielen es vielleicht auch aus Spaß und sehen es als eine Art Unterhaltung an. **
-
Was sind Warnungen im iPhone-Kalender?
Warnungen im iPhone-Kalender sind Benachrichtigungen, die vor einem bevorstehenden Ereignis oder Termin erscheinen. Sie dienen dazu, den Benutzer rechtzeitig an bevorstehende Termine zu erinnern, damit er sie nicht vergisst. Warnungen können in Form von Pop-up-Nachrichten, Tönen oder auch als Banner auf dem Sperrbildschirm angezeigt werden. **
-
Wie schließe ich die Onepage-Navigation nach dem Klick auf einen Link?
Um die Onepage-Navigation nach dem Klick auf einen Link zu schließen, kannst du entweder JavaScript verwenden, um das Scrollen zu stoppen, oder du kannst den Link so einstellen, dass er die Seite neu lädt und zur oberen Position scrollt. Eine andere Möglichkeit besteht darin, beim Klick auf den Link eine CSS-Klasse hinzuzufügen, die das Scrollen deaktiviert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.