Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Müssen Kranplätze verdichtet werden?
Ja, Kranplätze müssen verdichtet werden, um eine stabile und sichere Arbeitsfläche für den Kran zu schaffen. Durch die Verdichtung des Bodens wird die Tragfähigkeit erhöht und das Risiko von Setzungen und Verschiebungen minimiert. Dies ist besonders wichtig, um Unfälle und Schäden während des Kranbetriebs zu vermeiden. **
Kann Wasser verdichtet werden?
Nein, Wasser kann nicht verdichtet werden. Es hat seine maximale Dichte bei 4 Grad Celsius und nimmt beim Abkühlen oder Erwärmen ein größeres Volumen ein. **
Ähnliche Suchbegriffe für Verdichtet
Top-Angebote
Produkte zum Begriff Verdichtet:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie verdichtet man Schwarzpulver?
Schwarzpulver wird durch Mischen von Salpeter, Schwefel und Holzkohle hergestellt. Um es zu verdichten, kann es in eine Form gepresst werden, um eine dichtere Struktur zu erreichen. Dies kann durch Verwendung einer Pulverpresse oder durch manuelles Verdichten mit einem Stößel erfolgen. Es ist wichtig, vorsichtig zu sein, da Schwarzpulver sehr empfindlich ist und leicht explodieren kann. **
-
Warum müssen Kranplätze verdichtet sein?
Kranplätze müssen verdichtet sein, um eine stabile und sichere Arbeitsumgebung für den Kran und das Personal zu gewährleisten. Durch die Verdichtung des Bodens wird die Tragfähigkeit erhöht und das Risiko von Setzungen oder Verschiebungen minimiert. Dies ist besonders wichtig, da Kräne schwere Lasten heben und bewegen, und eine stabile Unterlage benötigen, um ihre Aufgaben sicher und effizient ausführen zu können. **
-
Wie stark verdichtet sich Schotter?
Schotter verdichtet sich je nach Art und Größe der Steine unterschiedlich stark. Generell lässt sich sagen, dass Schotter durch Verkehrslasten und Witterungseinflüsse im Laufe der Zeit verdichtet wird. Dabei können sich die Steine eng aneinanderlegen und somit eine feste und stabile Oberfläche bilden. Die Verdichtung hängt auch von der Dicke der Schotterschicht ab, da eine dünnere Schicht sich schneller verdichten kann als eine dicke Schicht. Um die maximale Verdichtung zu erreichen, kann der Schotter auch maschinell verdichtet werden. **
-
Müssen Kranplätze immer verdichtet sein?
Nein, Kranplätze müssen nicht immer verdichtet sein. Die Verdichtung hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Bodens, der Größe des Krans und der geplanten Belastung. In einigen Fällen kann eine Verdichtung erforderlich sein, um die Stabilität des Krans und die Sicherheit der Arbeiten zu gewährleisten. In anderen Fällen kann ein Kranplatz auch auf unverdichtetem Boden errichtet werden, wenn dies ausreichend stabil ist. **

Sind solche Packungen gut verdichtet?
Die Verdichtung von Packungen hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Verpackungsmaterials, der Größe und Form der Packung und der verwendeten Verpackungstechnik. Es ist wichtig, dass die Packungen ausreichend verdichtet sind, um eine sichere und effiziente Lagerung und den Transport zu gewährleisten. Eine gute Verdichtung kann dazu beitragen, Platz zu sparen und die Stabilität der Packungen zu erhöhen. **
Wie kann der Duschboden verdichtet werden?
Um den Duschboden zu verdichten, können verschiedene Maßnahmen ergriffen werden. Eine Möglichkeit ist die Verwendung von speziellen Dichtungsmassen oder -folien, die auf den Boden aufgetragen werden. Diese schützen vor Feuchtigkeit und verhindern das Eindringen von Wasser in den Untergrund. Eine andere Möglichkeit ist die Verwendung von wasserabweisenden Materialien wie Fliesen oder Naturstein, die ebenfalls eine gute Abdichtung bieten. Zudem sollte darauf geachtet werden, dass der Boden fachgerecht abgedichtet und die Fugen gut versiegelt sind, um eine optimale Verdichtung zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Verdichtet:
-
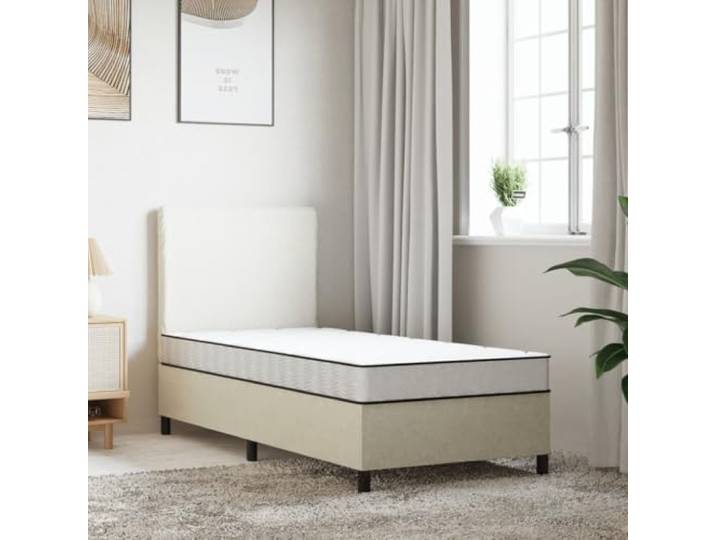
HBBMGYD Matratze aus mittelstarkem Schaumstoff, 70 x 200 cm für einen Mehrschichtiger Schaumstoff, federfrei, atmungsaktiv, hautfreundlich, langlebig, verdichtet und gerollt in der BoxHBBMGYD Matratze aus mittelstarkem Schaumstoff, 70 x 200 cm für einen Mehrschichtiger Schaumstoff, federfrei, atmungsaktiv, hautfreundlich, langlebig, verdichtet und gerollt in der Box. Diese federfreie Schaumstoffmatratze besteht aus mehreren Schichten, die sich jeder Körperkurve anpassen und ein weiches, einhüllendes Gefühl unabhängig von der Schlafposition während der Nacht bieten. Die mehrschichtige Struktur absorbiert effektiv Geräusche und Vibrationen, die durch Drehbewegungen verursacht werden, sodass jeder eine kontinuierliche Erholung genießen kann, ohne durch die Gesten des Partners gestört zu werden. Der Wickelstoff hat eine schlichte und minimalistische Ästhetik und ist gleichzeitig atmungsaktiv, angenehm zu berühren und so konzipiert, dass er seine Eigenschaften trotz des täglichen Gebrauchs über lange Zeit beibehält. Lieferung komprimiert und gerollt in einem praktischen Karton, lässt sich diese Matratze mit den Maßen 70 x 200 cm leicht von Raum zu Raum transportieren und lässt sich mühelos für eine schnelle Einrichtung Ihres Schlafbereichs entfalten. Die mittlere Dichte des Schaumstoffs bietet ein Gleichgewicht zwischen fester Unterstützung und weichem Sitz, eine Kombination, die für eine Vielzahl von Körperformen und Komfortpräferenzen geeignet ist. Farbe:Weiß129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Müssen Kranplätze verdichtet werden?
Ja, Kranplätze müssen verdichtet werden, um eine stabile und sichere Arbeitsfläche für den Kran zu schaffen. Durch die Verdichtung des Bodens wird die Tragfähigkeit erhöht und das Risiko von Setzungen und Verschiebungen minimiert. Dies ist besonders wichtig, um Unfälle und Schäden während des Kranbetriebs zu vermeiden. **
-
Kann Wasser verdichtet werden?
Nein, Wasser kann nicht verdichtet werden. Es hat seine maximale Dichte bei 4 Grad Celsius und nimmt beim Abkühlen oder Erwärmen ein größeres Volumen ein. **
-
Wie verdichtet man Schwarzpulver?
Schwarzpulver wird durch Mischen von Salpeter, Schwefel und Holzkohle hergestellt. Um es zu verdichten, kann es in eine Form gepresst werden, um eine dichtere Struktur zu erreichen. Dies kann durch Verwendung einer Pulverpresse oder durch manuelles Verdichten mit einem Stößel erfolgen. Es ist wichtig, vorsichtig zu sein, da Schwarzpulver sehr empfindlich ist und leicht explodieren kann. **
-
Warum müssen Kranplätze verdichtet sein?
Kranplätze müssen verdichtet sein, um eine stabile und sichere Arbeitsumgebung für den Kran und das Personal zu gewährleisten. Durch die Verdichtung des Bodens wird die Tragfähigkeit erhöht und das Risiko von Setzungen oder Verschiebungen minimiert. Dies ist besonders wichtig, da Kräne schwere Lasten heben und bewegen, und eine stabile Unterlage benötigen, um ihre Aufgaben sicher und effizient ausführen zu können. **
Ähnliche Suchbegriffe für Verdichtet
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Niederwanger, Judith: Klick dein WanderglückKlick dein Wanderglück , Ein Blick durch den Sucher, ein Klick - und deine Wanderung in Südtirol wird zum unvergesslichen Moment. Fotoprofis Judith und Alex teilen mit dir ihr Wanderglück und geben Geheimtipps fürs Fotografieren. Mit den praktischen GPS-Koordinaten findest du ganz leicht die schönsten Fotospots und die perfekte Uhrzeit für traumhafte Bergbilder. Mit dabei: QR-Codes für jede Wanderung, damit du die Tour auf dein Smartphone laden kannst. Alle Wanderungen werden Schritt für Schritt erklärt und sind geeignet für Neulinge und Fortgeschrittene. Dazu gibt es Kartenausschnitte und Adressen zum Einkehren. Die Fortsetzung des Bestsellers: Band 1 wurde über 10.000 Mal verkauft 45 neue Wanderungen des bekannten Duos "Roter Rucksack" auf Instagram und Facebook GPS-Koordinaten und Uhrzeiten für traumhafte Bergfotos QR-Codes zum Download der Tour auf das Smartphone , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 202303, Titel der Reihe: Roter Rucksack / Südtirol Wandern Fotografieren#2#, Autoren: Niederwanger, Judith~Pichler, Alexander, Edition: NED, Auflage: 23000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 285, Abbildungen: fantastische Fotos, Keyword: Bergfotos; Bergtipps; Buch mit schönen Fotos; Dolomiten; Fotomotive in Südtirol; Fotos für Instagram; Fototipps beim Wandern; Gipfelfotos; Schneeschuhwanderungen; Südtirol; Wanderbuch mit tollen Fotos; Wanderführer für Südtirol Urlaub; Wanderführer mit tollen Fotos; Wandertipps Südtirol; Wanderungen für Touristen; anspruchsvolle Wanderungen in Südtirol; die besten Wanderungen in Südtirol; die schönsten Wanderungen in Südtirol; echt gute Wandertipps Südtirol; leichte Wanderungen; machbare Wanderungen in Südtirol; schöne Wanderungen in Südtirol; tolles Wanderbuch für Südtirol; unvergessliche Momente in Südtirol; unvergessliche Wanderungen; wandern in Südtirol; wandern südtirol buch, Fachschema: Alpinismus~Berg / Bergsteigen~Bergsteigen~Fotografie / Technik, Hilfsmittel~Südtirol / Bildband~Trentino~Südtirol, Fachkategorie: Fotoausrüstung, Fototechnik~Walking, Wandern, Trekking~Bergsteigen und Klettern~Reise: Sachbuch, Ratgeber~Reiseführer: Aktiv-Urlaub~Reiseführer: Routen & Wege, Warengruppe: HC/Reiseführer Sport/Europa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 171, Höhe: 25, Gewicht: 652, Produktform: Klappenbroschur, Genre: Importe,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie stark verdichtet sich Schotter?
Schotter verdichtet sich je nach Art und Größe der Steine unterschiedlich stark. Generell lässt sich sagen, dass Schotter durch Verkehrslasten und Witterungseinflüsse im Laufe der Zeit verdichtet wird. Dabei können sich die Steine eng aneinanderlegen und somit eine feste und stabile Oberfläche bilden. Die Verdichtung hängt auch von der Dicke der Schotterschicht ab, da eine dünnere Schicht sich schneller verdichten kann als eine dicke Schicht. Um die maximale Verdichtung zu erreichen, kann der Schotter auch maschinell verdichtet werden. **
-
Müssen Kranplätze immer verdichtet sein?
Nein, Kranplätze müssen nicht immer verdichtet sein. Die Verdichtung hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Bodens, der Größe des Krans und der geplanten Belastung. In einigen Fällen kann eine Verdichtung erforderlich sein, um die Stabilität des Krans und die Sicherheit der Arbeiten zu gewährleisten. In anderen Fällen kann ein Kranplatz auch auf unverdichtetem Boden errichtet werden, wenn dies ausreichend stabil ist. **
-
Sind solche Packungen gut verdichtet?
Die Verdichtung von Packungen hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Verpackungsmaterials, der Größe und Form der Packung und der verwendeten Verpackungstechnik. Es ist wichtig, dass die Packungen ausreichend verdichtet sind, um eine sichere und effiziente Lagerung und den Transport zu gewährleisten. Eine gute Verdichtung kann dazu beitragen, Platz zu sparen und die Stabilität der Packungen zu erhöhen. **
-
Wie kann der Duschboden verdichtet werden?
Um den Duschboden zu verdichten, können verschiedene Maßnahmen ergriffen werden. Eine Möglichkeit ist die Verwendung von speziellen Dichtungsmassen oder -folien, die auf den Boden aufgetragen werden. Diese schützen vor Feuchtigkeit und verhindern das Eindringen von Wasser in den Untergrund. Eine andere Möglichkeit ist die Verwendung von wasserabweisenden Materialien wie Fliesen oder Naturstein, die ebenfalls eine gute Abdichtung bieten. Zudem sollte darauf geachtet werden, dass der Boden fachgerecht abgedichtet und die Fugen gut versiegelt sind, um eine optimale Verdichtung zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.