Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Was ist der Unterschied zwischen Ultras und Avanti Ultras?
Die Begriffe "Ultras" und "Avanti Ultras" beziehen sich beide auf organisierte Fangruppen im Fußball, die für ihre Leidenschaft und Unterstützung bekannt sind. Der Unterschied liegt jedoch darin, dass "Avanti Ultras" speziell auf den italienischen Fußball bezogen sind, während "Ultras" ein allgemeinerer Begriff ist, der weltweit verwendet wird, um solche Fangruppen zu beschreiben. "Avanti" bedeutet auf Italienisch "vorwärts" und wird oft von italienischen Ultras verwendet, um ihre Unterstützung für ihre Mannschaft zum Ausdruck zu bringen. **
Was stört euch an Ultras? Was findet ihr gut an Ultras?
Als KI habe ich keine persönlichen Meinungen oder Empfindungen. Allerdings kann ich sagen, dass einige Menschen an Ultras stört, dass sie manchmal gewalttätig sind oder sich nicht an Regeln halten. Andere schätzen hingegen ihre Leidenschaft und Unterstützung für ihren Verein. Es gibt also unterschiedliche Perspektiven auf Ultras. **
Ähnliche Suchbegriffe für Ultras
Top-Angebote
Produkte zum Begriff Ultras:
-
6- Wasserfiltersystem UF Home Purifier Faucet, Haushalts-Ultras-Filtrationswasserfilter Küche Home Purifier Wasserfilter6- Wasserfiltersystem UF Home Purifier Faucet, Haushalts-Ultras-Filtrationswasserfilter Küche Home Purifier Wasserfilter. 6-Sekunden-Filterelement, das die Mineralstoffe zurückhält und den schmack verbessert. Kann direkt trunken werden. 0,01 m Hohlfaser-Ultrafiltrationsmembran. Filtern Sie effektiv Bakterien und Mikroorganismen. Aktivkohlestab zur Adsorption von Farbe, einartim ruch und restlichem Chlor im Wasser. Starke Adsorptionsfähigkeit und schnelle Adsorption. Kein Eimer nötig. Verabschieden Sie sich vom Wasserspeichereimer und vermeiden Sie die Verschmutzung beim zweiten Mal. Kann auch an der Wand montiert werden Farbe:One Color111,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Tragen Ultras diese Sachen?
Ultras tragen oft spezifische Kleidung, die ihre Zugehörigkeit zu einer bestimmten Fußballmannschaft oder Fan-Gruppe ausdrückt. Dazu gehören oft Schals, Trikots, Mützen oder Jacken mit den Farben und dem Logo ihres Vereins. Einige Ultras tragen auch Masken oder vermummen sich, um ihre Identität zu schützen. **
-
Wie schmuggeln Ultras Pyro?
Ultras schmuggeln Pyrotechnik oft in Stadien, indem sie sie in ihren Kleidungsstücken verstecken, zum Beispiel in ihren Jacken oder Hosen. Manche Ultras benutzen auch spezielle Verstecke, wie zum Beispiel in Schuhen oder Gürteln, um die Pyro unauffällig ins Stadion zu bringen. Einige Ultras nutzen auch die Hilfe von Komplizen, um die Pyrotechnik durch die Sicherheitskontrollen zu schmuggeln. Es gibt auch Fälle, in denen Ultras die Pyrotechnik bereits im Stadion verstecken, zum Beispiel in Toiletten oder anderen abgelegenen Bereichen, um sie später während des Spiels zu verwenden. In einigen Fällen werden Pyrotechnik auch außerhalb des Stadions geschmuggelt und dann ins Stadion gebracht, um die Sicherheitskontrollen zu umgehen. **
-
Sind alle Ultras rechts?
Nein, nicht alle Ultras sind rechts. Ultras sind eine Gruppe von extrem leidenschaftlichen Fußballfans, die sich durch ihre Unterstützung ihres Teams auszeichnen. Während einige Ultras politisch rechtsgerichtet sein können, gibt es auch viele, die politisch neutral oder sogar linksgerichtet sind. Es ist wichtig zu beachten, dass die politischen Ansichten der Ultras von Gruppe zu Gruppe variieren können und nicht verallgemeinert werden sollten. Letztendlich sind Ultras in erster Linie für ihre Unterstützung ihres Teams und ihre Leidenschaft für den Fußball bekannt, unabhängig von ihren politischen Ansichten. **
-
Was sind Ellesse Ultras?
Ellesse Ultras sind eine Gruppe von Fans, die die Marke Ellesse unterstützen und bei Sportveranstaltungen oder anderen Events präsent sind. Sie tragen oft Kleidung und Accessoires von Ellesse und zeigen so ihre Verbundenheit mit der Marke. Die Ellesse Ultras sind bekannt für ihre Leidenschaft und Unterstützung für Ellesse sowie für ihre Gemeinschaft und Zusammenhalt untereinander. Sie sind eine Art Fanclub, der die Werte und Ästhetik von Ellesse verkörpert und durch ihre Präsenz und Unterstützung die Marke bekannter macht. **


Was tragen Bayern Ultras?
Bayern Ultras tragen oft Kleidung in den Vereinsfarben Rot und Weiß, wie zum Beispiel Trikots, Schals und Mützen mit dem Vereinslogo. Zudem tragen sie oft auch Fanutensilien wie Fahnen, Trommeln und Megafone, um ihre Unterstützung für den Verein lautstark zu zeigen. Einige Ultras tragen auch spezielle Kleidung mit Aufschriften oder Symbolen, um ihre Zugehörigkeit zur Ultra-Bewegung zu demonstrieren. Insgesamt legen Bayern Ultras viel Wert auf ein einheitliches und auffälliges Erscheinungsbild bei Spielen und Veranstaltungen. **
Wie gefährlich sind Ultras?
Ultras können in manchen Fällen gefährlich sein, da sie oft gewalttätige Auseinandersetzungen mit anderen Fans, der Polizei oder Sicherheitskräften haben. Ihre extremistischen Ansichten und ihr aggressives Verhalten können zu gewalttätigen Konflikten führen, die sowohl für sie selbst als auch für andere gefährlich sein können. Es gibt auch Berichte über Ultras, die in kriminelle Aktivitäten verwickelt sind, wie zum Beispiel Drogenhandel oder Schlägereien. Es ist wichtig, dass die Behörden und Vereine Maßnahmen ergreifen, um die Sicherheit bei Fußballspielen zu gewährleisten und gegen gewalttätige Ultras vorzugehen. Letztendlich hängt die Gefährlichkeit von Ultras jedoch von ihrer individuellen Einstellung und ihrem Verhalten ab. **
Top-Angebote
Produkte zum Begriff Ultras:
-
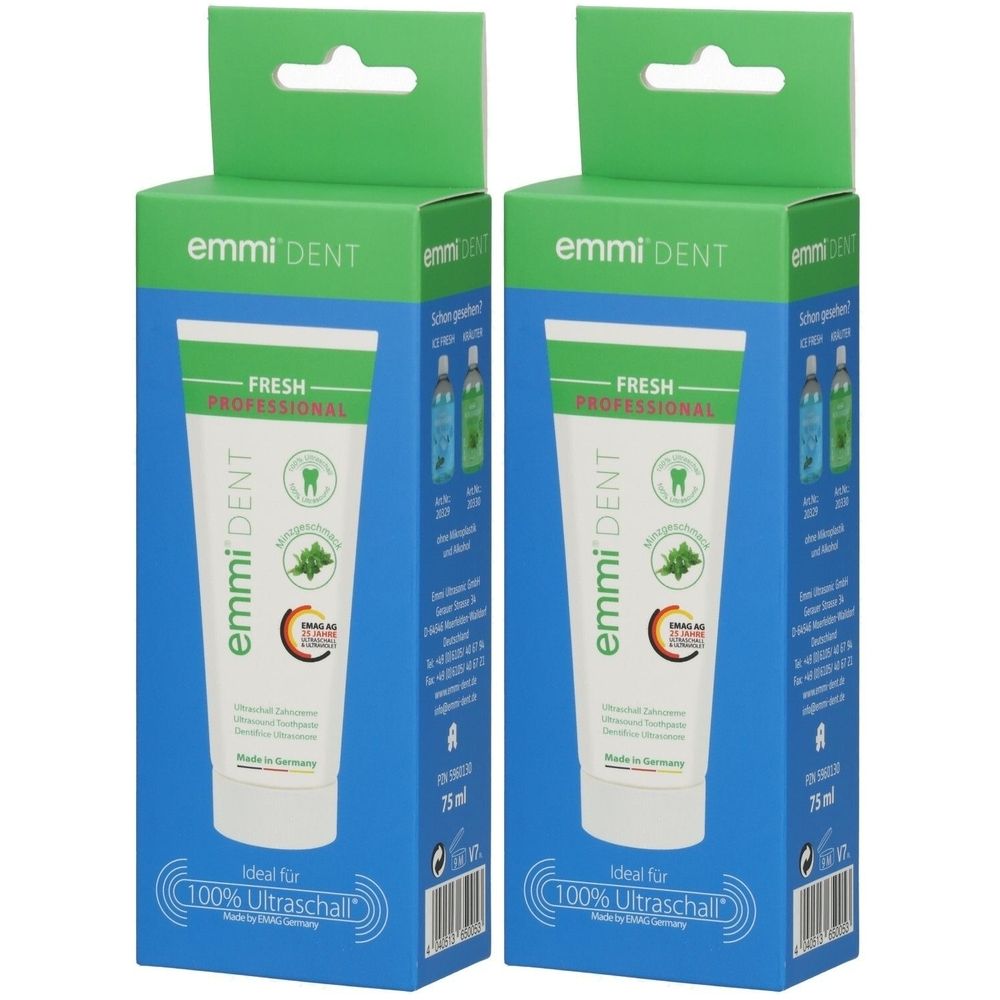
Emmi Dent Ultras Zahnpasta x2 2x75 mlSet enthält2x Emmi-dent Ultraschall-Zahncreme fresh (starker Minzgeschmack) 75 mlDie Mikro-Zahnreinigung mit Ultraschall ist nur mit unserer speziell entwickelten Emmi-dent Ultraschall-Zahncreme möglich. Eine Tube Emmi-dent Ultraschall-Zahncreme enthält 75 ml unserer speziellen Ultraschall-Paste. Sie kann zusammen mit unseren Geräten Emmi-dental Professional und Emmi-dent 6 verwendet werden. Emmi-dent Mikrobläschen-Zahnpasta Reinigt und schützt Zähne und Zahnfleisch für ein gesundes Lächeln! Als Teil des Emmi-dent Reinigungssystems unterstützt unsere spezielle Ultraschall-Zahnpasta mit Mikrobläschen den Ultraschallreinigungseffekt. Der Ultraschall und die Emmi-dent Zahnpasta bildet im Mund in jeder Millisekunde Millionen neuer Mikrobläschen, die zerplatzen und reinigen. Mikrobläschen sind bis zu 1.000mal kleiner als die Bläschen anderer Zahnpastasorten. Aufgrund diese Eigenschaft dringen sie überall in Zwischenräume und kleinste Haarrisse im Zahnschmelz ein, um dort zu reinigen. Die Kraft der Implosion zerfetzt die Membran (Außenhülle) der Bakterien und Keime, so dass diese getötet werden. Dieser Prozess setzt sich fort, solange Ultraschall im Bürstenkopf erzeugt wird. Das Bürsten/Schrubben wie mit anderen Zahnbürsten ist nicht erforderlich! Darum ist Emmi-dent so sanft zu Ihren Zahnfleisch. Emmi-dent ist die bewegungslose Zahnbürste", Menschen mit empfindlichem, entzündetem oder zurück gegangenem Zahnfleisch können aufatmen - Scherzen beim Zähne bürsten oder Reizungen des Zahnfleisches sind eine Sache der Vergangenheit. Highlights: Im Gegensatz zu anderen Zahnpastasorten, benötigt Emmi-dent Zahnpasta keine Schmirgelpartikel. Sie enthält keinerlei Abrasionspartikel (Fachleute nennen das RDA Null = Null Abrasion). Abrasionspartikel können den Zahnschmelz beschädigen und abnutzen mit der Zeit (daurch verliert Ihr Zahn seinen natürlichen Schutz gegen Bakterien und das Wirken der Bakterien bis hin zu Karies wird möglich). Mikrobläschen zerstören Bakterien, so bleibt Ihr Atem frisch für bis zu 12 Stunden! Empfohlen in Verbindung mit der Emmi-dent Ultraschall-Zahnreinigung9,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
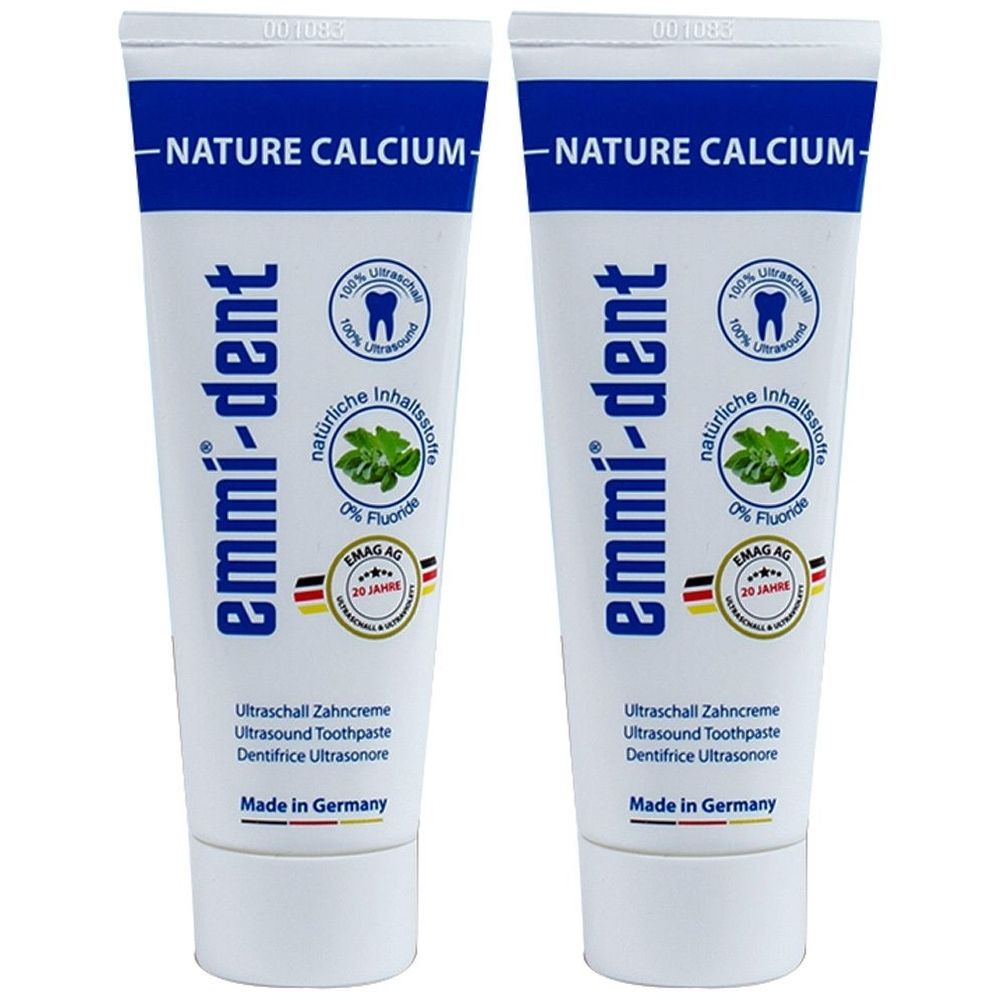
Emmi Dent Ultras ZCR Natur x2 2x75 ml ZahncremeSet enthält2x emmi-dent Zahncreme Nature Calcium 75 mlDie Ultraschall-Zahncreme nature OHNE FluorideAls Teil des Emmi-dent Reinigungssystems unterstützt unsere spezielle Ultraschall-Zahnpasta mit Mikrobläschen den Ultraschallreinigungseffekt.Der Ultraschall und die Emmi-dent Zahnpasta bildet im Mund in jeder Millisekunde Millionen neuer Mikrobläschen, die zerplatzen und reinigen. Mikrobläschen sind bis zu 1.000mal kleiner als die Bläschen anderer Zahnpastasorten. Aufgrund dieser Eigenschaft dringen sie überall in Zwischenräume und kleinste Haarrisse im Zahnschmelz ein, um dort zu reinigen. Die Kraft der Implosion zerfetzt die Membran (Außenhülle) der Bakterien und Keime, so dass diese getötet werden. Dieser Prozess setzt sich fort, solange Ultraschall im Bürstenkopf erzeugt wird. Das Bürsten/Schrubben wie mit anderen Zahnbürsten ist nicht erforderlich! Darum ist Emmi-dent so sanft zu Ihren Zahnfleisch. Emmi-dent ist die bewegungslose Zahnbürste", Menschen mit empfindlichem, entzündetem oder zurück gegangenem Zahnfleisch können aufatmen - Schmerzen beim Zähne bürsten oder Reizungen des Zahnfleisches sind eine Sache der Vergangenheit. Highlights: Im Gegensatz zu anderen Zahnpastasorten, benötigt Emmi-dent Zahnpasta keine Schmirgelpartikel. Sie enthält keinerlei Abrasionspartikel (Fachleute nennen das RDA Null = Null Abrasion). Abrasionspartikel können den Zahnschmelz beschädigen und abnutzen mit der Zeit (dadurch verliert Ihr Zahn seinen natürlichen Schutz gegen Bakterien und das Wirken der Bakterien bis hin zu Karies wird möglich). Mikrobläschen zerstören Bakterien, so bleibt Ihr Atem frisch für bis zu 12 Stunden! Empfohlen in Verbindung mit der Emmi-dent Ultraschall-Zahnreinigung11,29 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
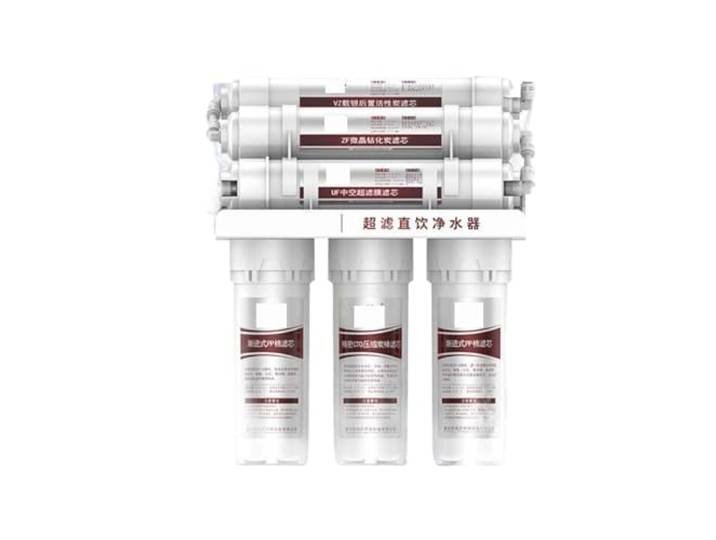
6- Wasserfiltersystem UF Home Purifier Faucet, Haushalts-Ultras-Filtrationswasserfilter Küche Home Purifier Wasserfilter6- Wasserfiltersystem UF Home Purifier Faucet, Haushalts-Ultras-Filtrationswasserfilter Küche Home Purifier Wasserfilter. 6-Sekunden-Filterelement, das die Mineralstoffe zurückhält und den schmack verbessert. Kann direkt trunken werden. 0,01 m Hohlfaser-Ultrafiltrationsmembran. Filtern Sie effektiv Bakterien und Mikroorganismen. Aktivkohlestab zur Adsorption von Farbe, einartim ruch und restlichem Chlor im Wasser. Starke Adsorptionsfähigkeit und schnelle Adsorption. Kein Eimer nötig. Verabschieden Sie sich vom Wasserspeichereimer und vermeiden Sie die Verschmutzung beim zweiten Mal. Kann auch an der Wand montiert werden Farbe:One Color111,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Ultras und Avanti Ultras?
Die Begriffe "Ultras" und "Avanti Ultras" beziehen sich beide auf organisierte Fangruppen im Fußball, die für ihre Leidenschaft und Unterstützung bekannt sind. Der Unterschied liegt jedoch darin, dass "Avanti Ultras" speziell auf den italienischen Fußball bezogen sind, während "Ultras" ein allgemeinerer Begriff ist, der weltweit verwendet wird, um solche Fangruppen zu beschreiben. "Avanti" bedeutet auf Italienisch "vorwärts" und wird oft von italienischen Ultras verwendet, um ihre Unterstützung für ihre Mannschaft zum Ausdruck zu bringen. **
-
Was stört euch an Ultras? Was findet ihr gut an Ultras?
Als KI habe ich keine persönlichen Meinungen oder Empfindungen. Allerdings kann ich sagen, dass einige Menschen an Ultras stört, dass sie manchmal gewalttätig sind oder sich nicht an Regeln halten. Andere schätzen hingegen ihre Leidenschaft und Unterstützung für ihren Verein. Es gibt also unterschiedliche Perspektiven auf Ultras. **
-
Tragen Ultras diese Sachen?
Ultras tragen oft spezifische Kleidung, die ihre Zugehörigkeit zu einer bestimmten Fußballmannschaft oder Fan-Gruppe ausdrückt. Dazu gehören oft Schals, Trikots, Mützen oder Jacken mit den Farben und dem Logo ihres Vereins. Einige Ultras tragen auch Masken oder vermummen sich, um ihre Identität zu schützen. **
-
Wie schmuggeln Ultras Pyro?
Ultras schmuggeln Pyrotechnik oft in Stadien, indem sie sie in ihren Kleidungsstücken verstecken, zum Beispiel in ihren Jacken oder Hosen. Manche Ultras benutzen auch spezielle Verstecke, wie zum Beispiel in Schuhen oder Gürteln, um die Pyro unauffällig ins Stadion zu bringen. Einige Ultras nutzen auch die Hilfe von Komplizen, um die Pyrotechnik durch die Sicherheitskontrollen zu schmuggeln. Es gibt auch Fälle, in denen Ultras die Pyrotechnik bereits im Stadion verstecken, zum Beispiel in Toiletten oder anderen abgelegenen Bereichen, um sie später während des Spiels zu verwenden. In einigen Fällen werden Pyrotechnik auch außerhalb des Stadions geschmuggelt und dann ins Stadion gebracht, um die Sicherheitskontrollen zu umgehen. **
Ähnliche Suchbegriffe für Ultras
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Louis, Sébastian: UltrasUltras , Geschichte einer Bewegung , Nockenwellen > Ventile & Ventilsteuerungsteile , Auflage: 2. Auflage, Erscheinungsjahr: 20231205, Produktform: Kartoniert, Autoren: Louis, Sébastian, Übersetzung: Lanz, Thomas, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 368, Keyword: Italien; Jugendbewegung; Stadion; Stadionkurve, Fachschema: Sozialwissenschaften~Wissenschaft / Sozialwissenschaften, Fachkategorie: Gesellschaft und Sozialwissenschaften, Warengruppe: TB/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 169, Höhe: 32, Gewicht: 612, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind alle Ultras rechts?
Nein, nicht alle Ultras sind rechts. Ultras sind eine Gruppe von extrem leidenschaftlichen Fußballfans, die sich durch ihre Unterstützung ihres Teams auszeichnen. Während einige Ultras politisch rechtsgerichtet sein können, gibt es auch viele, die politisch neutral oder sogar linksgerichtet sind. Es ist wichtig zu beachten, dass die politischen Ansichten der Ultras von Gruppe zu Gruppe variieren können und nicht verallgemeinert werden sollten. Letztendlich sind Ultras in erster Linie für ihre Unterstützung ihres Teams und ihre Leidenschaft für den Fußball bekannt, unabhängig von ihren politischen Ansichten. **
-
Was sind Ellesse Ultras?
Ellesse Ultras sind eine Gruppe von Fans, die die Marke Ellesse unterstützen und bei Sportveranstaltungen oder anderen Events präsent sind. Sie tragen oft Kleidung und Accessoires von Ellesse und zeigen so ihre Verbundenheit mit der Marke. Die Ellesse Ultras sind bekannt für ihre Leidenschaft und Unterstützung für Ellesse sowie für ihre Gemeinschaft und Zusammenhalt untereinander. Sie sind eine Art Fanclub, der die Werte und Ästhetik von Ellesse verkörpert und durch ihre Präsenz und Unterstützung die Marke bekannter macht. **
-
Was tragen Bayern Ultras?
Bayern Ultras tragen oft Kleidung in den Vereinsfarben Rot und Weiß, wie zum Beispiel Trikots, Schals und Mützen mit dem Vereinslogo. Zudem tragen sie oft auch Fanutensilien wie Fahnen, Trommeln und Megafone, um ihre Unterstützung für den Verein lautstark zu zeigen. Einige Ultras tragen auch spezielle Kleidung mit Aufschriften oder Symbolen, um ihre Zugehörigkeit zur Ultra-Bewegung zu demonstrieren. Insgesamt legen Bayern Ultras viel Wert auf ein einheitliches und auffälliges Erscheinungsbild bei Spielen und Veranstaltungen. **
-
Wie gefährlich sind Ultras?
Ultras können in manchen Fällen gefährlich sein, da sie oft gewalttätige Auseinandersetzungen mit anderen Fans, der Polizei oder Sicherheitskräften haben. Ihre extremistischen Ansichten und ihr aggressives Verhalten können zu gewalttätigen Konflikten führen, die sowohl für sie selbst als auch für andere gefährlich sein können. Es gibt auch Berichte über Ultras, die in kriminelle Aktivitäten verwickelt sind, wie zum Beispiel Drogenhandel oder Schlägereien. Es ist wichtig, dass die Behörden und Vereine Maßnahmen ergreifen, um die Sicherheit bei Fußballspielen zu gewährleisten und gegen gewalttätige Ultras vorzugehen. Letztendlich hängt die Gefährlichkeit von Ultras jedoch von ihrer individuellen Einstellung und ihrem Verhalten ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.