Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Wer war Jesus eine Spurensuche?
Wer war Jesus eine Spurensuche? War er nur eine historische Figur oder eine göttliche Gestalt? Welche Beweise gibt es für sein Leben und seine Lehren? Wie haben sich seine Botschaften im Laufe der Geschichte entwickelt und verbreitet? Und welche Bedeutung hat er heute für Gläubige und Nicht-Gläubige? **
Verfügten Neandertaler über Salz bei ihrer Spurensuche?
Es gibt Hinweise darauf, dass Neandertaler Salz in ihrer Ernährung verwendet haben könnten. Archäologische Funde deuten darauf hin, dass sie Salz aus natürlichen Quellen wie Salzseen oder Salzablagerungen gewonnen haben könnten. Salz ist ein wichtiger Bestandteil der menschlichen Ernährung, da es für den Elektrolythaushalt und den Wasserhaushalt im Körper wichtig ist. **

Ähnliche Suchbegriffe für Spurensuche
Top-Angebote
Produkte zum Begriff Spurensuche:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
1. Was sind die effektivsten Methoden zur Spurensuche an einem Tatort? 2. Welche Rolle spielen forensische Techniken bei der Spurensuche in Kriminalfällen?
1. Die effektivsten Methoden zur Spurensuche an einem Tatort sind die Verwendung von UV-Licht zur Entdeckung von Körperflüssigkeiten, die Abnahme von Fingerabdrücken und die Sicherung von DNA-Spuren. 2. Forensische Techniken spielen eine entscheidende Rolle bei der Spurensuche in Kriminalfällen, da sie dabei helfen, Beweise zu sichern, zu analysieren und zu interpretieren, um Täter zu identifizieren und vor Gericht zu überführen. Sie umfassen unter anderem DNA-Analysen, Ballistikuntersuchungen und forensische Computertechniken. **
-
Wie hieß die Kindersendung "Spurensuche" in den 90er Jahren?
Die Kindersendung "Spurensuche" hieß in den 90er Jahren "Löwenzahn". Sie wurde von Peter Lustig moderiert und behandelte Themen aus Natur, Technik und Umwelt. **
-
Was sind effektive Methoden zur Spurensuche bei vermissten Personen?
Effektive Methoden zur Spurensuche bei vermissten Personen sind die Analyse von Mobiltelefondaten, die Auswertung von Überwachungskameras und die Befragung von Zeugen. Zudem können Suchhunde eingesetzt werden, um die Spur einer vermissten Person zu verfolgen. Die Zusammenarbeit mit Polizei, Rettungsdiensten und freiwilligen Helfern ist ebenfalls entscheidend für eine erfolgreiche Spurensuche. **
-
Was sind die gebräuchlichsten Methoden zur Spurensuche am Tatort?
Die gebräuchlichsten Methoden zur Spurensuche am Tatort sind die visuelle Inspektion, die Verwendung von UV-Licht zur Detektion von Körperflüssigkeiten und die Abnahme von Fingerabdrücken. Weitere Methoden sind die Entnahme von Bodenproben, die Untersuchung von Haaren und Fasern sowie die Nutzung von chemischen Reagenzien zur Spurensicherung. Die Kombination verschiedener Methoden ermöglicht eine umfassende Spurensuche und -sicherung am Tatort. **

Wie kann die Spurensuche in der forensischen Wissenschaft dazu beitragen, Verbrechen aufzuklären, und wie unterscheidet sie sich von der Spurensuche in der Archäologie?
Die Spurensuche in der forensischen Wissenschaft kann dabei helfen, Verbrechen aufzuklären, indem sie physische Beweise wie Fingerabdrücke, DNA-Spuren und Ballistik analysiert. Diese Spuren können dazu beitragen, Täter zu identifizieren und die Umstände eines Verbrechens zu rekonstruieren. Im Gegensatz dazu konzentriert sich die Spurensuche in der Archäologie darauf, Artefakte und Überreste aus der Vergangenheit zu finden und zu analysieren, um Einblicke in vergangene Kulturen und Zivilisationen zu gewinnen. Während die forensische Spurensuche darauf abzielt, konkrete Beweise für ein Verbrechen zu finden, zielt die archäologische Spurensuche darauf ab, historische Informationen zu sammeln und zu interpretieren, **
Wie schließe ich die Onepage-Navigation nach dem Klick auf einen Link?
Um die Onepage-Navigation nach dem Klick auf einen Link zu schließen, kannst du entweder JavaScript verwenden, um das Scrollen zu stoppen, oder du kannst den Link so einstellen, dass er die Seite neu lädt und zur oberen Position scrollt. Eine andere Möglichkeit besteht darin, beim Klick auf den Link eine CSS-Klasse hinzuzufügen, die das Scrollen deaktiviert. **
Top-Angebote
Produkte zum Begriff Spurensuche:
-
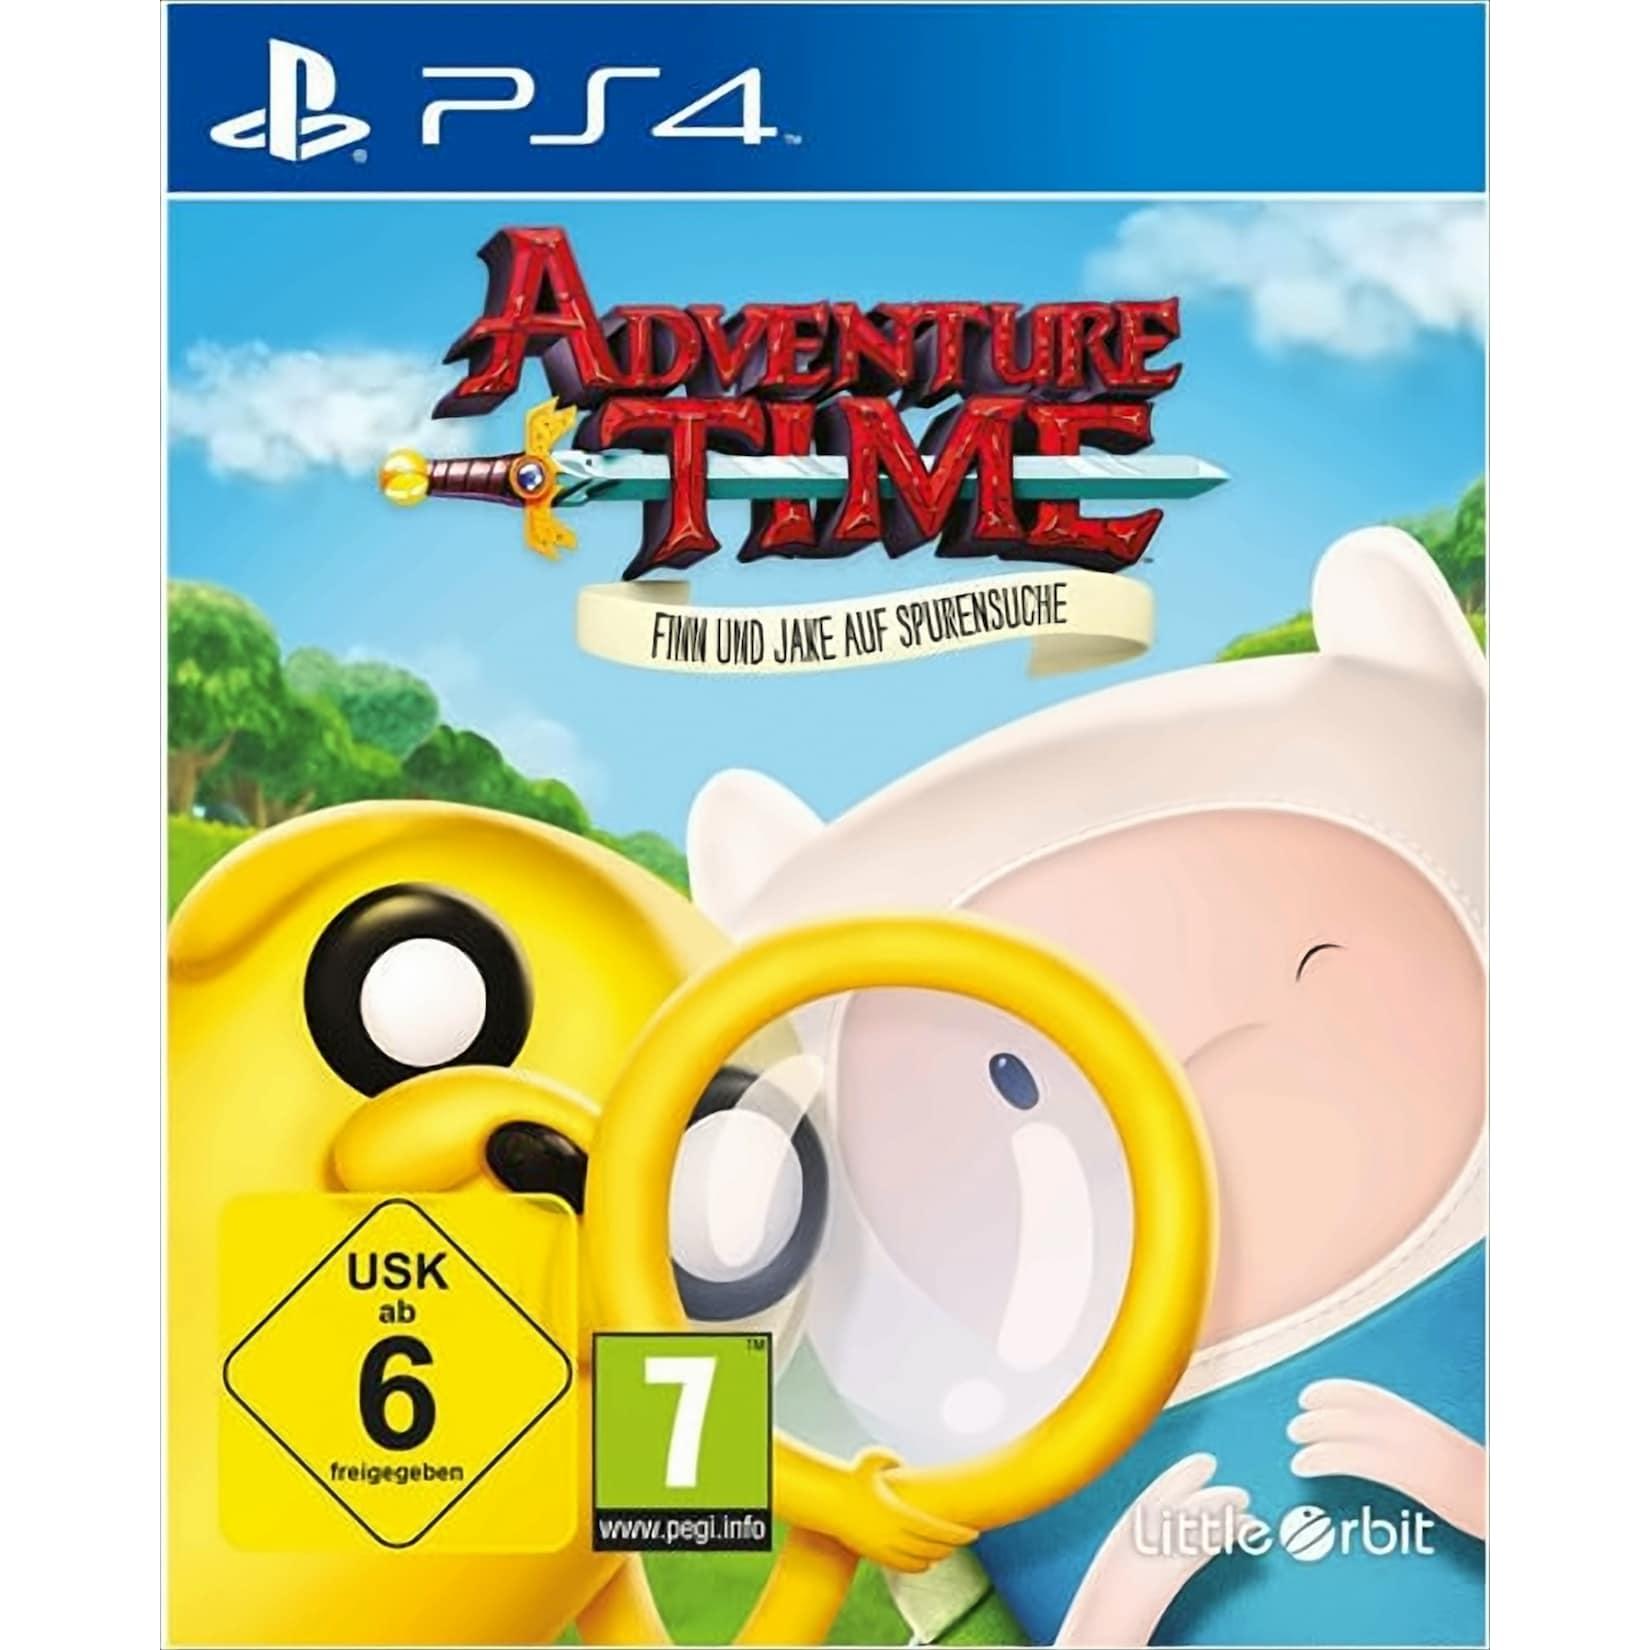
Adventure Time: Finn & Jake auf SpurensucheWie spät ist es? Es ist Zeit einen Fall zu lösen! Adventure Time: Finn und Jake auf Spurensuche ist ein komplett neuer, in Echtzeit und in vollem 3D dargestellter, action- orientierter Ableger des klassischen geschichtsgetriebenen Abenteuerspiels. Finn44,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wer war Jesus eine Spurensuche?
Wer war Jesus eine Spurensuche? War er nur eine historische Figur oder eine göttliche Gestalt? Welche Beweise gibt es für sein Leben und seine Lehren? Wie haben sich seine Botschaften im Laufe der Geschichte entwickelt und verbreitet? Und welche Bedeutung hat er heute für Gläubige und Nicht-Gläubige? **
-
Verfügten Neandertaler über Salz bei ihrer Spurensuche?
Es gibt Hinweise darauf, dass Neandertaler Salz in ihrer Ernährung verwendet haben könnten. Archäologische Funde deuten darauf hin, dass sie Salz aus natürlichen Quellen wie Salzseen oder Salzablagerungen gewonnen haben könnten. Salz ist ein wichtiger Bestandteil der menschlichen Ernährung, da es für den Elektrolythaushalt und den Wasserhaushalt im Körper wichtig ist. **
-
1. Was sind die effektivsten Methoden zur Spurensuche an einem Tatort? 2. Welche Rolle spielen forensische Techniken bei der Spurensuche in Kriminalfällen?
1. Die effektivsten Methoden zur Spurensuche an einem Tatort sind die Verwendung von UV-Licht zur Entdeckung von Körperflüssigkeiten, die Abnahme von Fingerabdrücken und die Sicherung von DNA-Spuren. 2. Forensische Techniken spielen eine entscheidende Rolle bei der Spurensuche in Kriminalfällen, da sie dabei helfen, Beweise zu sichern, zu analysieren und zu interpretieren, um Täter zu identifizieren und vor Gericht zu überführen. Sie umfassen unter anderem DNA-Analysen, Ballistikuntersuchungen und forensische Computertechniken. **
-
Wie hieß die Kindersendung "Spurensuche" in den 90er Jahren?
Die Kindersendung "Spurensuche" hieß in den 90er Jahren "Löwenzahn". Sie wurde von Peter Lustig moderiert und behandelte Themen aus Natur, Technik und Umwelt. **
Ähnliche Suchbegriffe für Spurensuche
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geologische SpurensucheGeologische Spurensuche , 30 erdwissenschaftliche Ausflüge und Touren im Kanton Bern , Gokart Teile > Auto-Tuning & -Styling , Erscheinungsjahr: 20250414, Redaktion: Gesellschaft, Naturforschende~Burri, Thomas~Abrecht, Jürgen, Seitenzahl/Blattzahl: 240, Abbildungen: rund 220 Fotos, 85 Grafiken und 50 Karten, Keyword: Alpengeologie; Erdgeschichte; Erdwissenschaften; Geologie; Kanton Bern; Natur- und Wanderführer; Wanderführer, Fachschema: Berner Oberland~Natur / Naturgeschichte~Erde (Planet) / Geologie~Geologie, Fachkategorie: Gesteine, Mineralien und Fossilien: Sachbuch~Die Erde: Naturgeschichte: Sachbuch~Geologie und die Lithosphäre, Warengruppe: HC/Geologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 225, Breite: 155, Höhe: 24, Gewicht: 830, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind effektive Methoden zur Spurensuche bei vermissten Personen?
Effektive Methoden zur Spurensuche bei vermissten Personen sind die Analyse von Mobiltelefondaten, die Auswertung von Überwachungskameras und die Befragung von Zeugen. Zudem können Suchhunde eingesetzt werden, um die Spur einer vermissten Person zu verfolgen. Die Zusammenarbeit mit Polizei, Rettungsdiensten und freiwilligen Helfern ist ebenfalls entscheidend für eine erfolgreiche Spurensuche. **
-
Was sind die gebräuchlichsten Methoden zur Spurensuche am Tatort?
Die gebräuchlichsten Methoden zur Spurensuche am Tatort sind die visuelle Inspektion, die Verwendung von UV-Licht zur Detektion von Körperflüssigkeiten und die Abnahme von Fingerabdrücken. Weitere Methoden sind die Entnahme von Bodenproben, die Untersuchung von Haaren und Fasern sowie die Nutzung von chemischen Reagenzien zur Spurensicherung. Die Kombination verschiedener Methoden ermöglicht eine umfassende Spurensuche und -sicherung am Tatort. **
-
Wie kann die Spurensuche in der forensischen Wissenschaft dazu beitragen, Verbrechen aufzuklären, und wie unterscheidet sie sich von der Spurensuche in der Archäologie?
Die Spurensuche in der forensischen Wissenschaft kann dabei helfen, Verbrechen aufzuklären, indem sie physische Beweise wie Fingerabdrücke, DNA-Spuren und Ballistik analysiert. Diese Spuren können dazu beitragen, Täter zu identifizieren und die Umstände eines Verbrechens zu rekonstruieren. Im Gegensatz dazu konzentriert sich die Spurensuche in der Archäologie darauf, Artefakte und Überreste aus der Vergangenheit zu finden und zu analysieren, um Einblicke in vergangene Kulturen und Zivilisationen zu gewinnen. Während die forensische Spurensuche darauf abzielt, konkrete Beweise für ein Verbrechen zu finden, zielt die archäologische Spurensuche darauf ab, historische Informationen zu sammeln und zu interpretieren, **
-
Wie schließe ich die Onepage-Navigation nach dem Klick auf einen Link?
Um die Onepage-Navigation nach dem Klick auf einen Link zu schließen, kannst du entweder JavaScript verwenden, um das Scrollen zu stoppen, oder du kannst den Link so einstellen, dass er die Seite neu lädt und zur oberen Position scrollt. Eine andere Möglichkeit besteht darin, beim Klick auf den Link eine CSS-Klasse hinzuzufügen, die das Scrollen deaktiviert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.