Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Was ist Sensibilität?
Sensibilität bezieht sich auf die Fähigkeit, auf subtile Reize oder Empfindungen zu reagieren. Es beinhaltet eine erhöhte Wahrnehmung und Empfindlichkeit gegenüber äußeren Einflüssen oder inneren Emotionen. Sensible Menschen können oft feine Nuancen in ihrer Umgebung wahrnehmen und haben eine tiefe emotionale Resonanz auf ihre Erfahrungen. **
Ist Sensibilität gleich Schwäche?
Nein, Sensibilität ist nicht gleich Schwäche. Sensibilität bezieht sich auf die Fähigkeit, Emotionen und Empfindungen intensiv wahrzunehmen und empathisch auf andere Menschen einzugehen. Es erfordert Stärke, sich seinen eigenen Gefühlen und den Gefühlen anderer zu stellen und mit ihnen umzugehen. **

Ähnliche Suchbegriffe für Sensibilität
Top-Angebote
Produkte zum Begriff Sensibilität:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Skarics, Marianne: Sensibilität und PartnerschaftSensibilität und Partnerschaft , Hochsensible Menschen haben typischerweise ein besonders reiches und vielschichtiges Innenleben, hohe Ansprüche sowie ein tiefes Bedürfnis nach Gerechtigkeit und Harmonie. Ihre feinen Antennen für die Stimmungen des Partners machen sie oft zu besonders achtsamen Partnern. Die Schattenseiten: Sie laufen Gefahr, häufig überfordert und von subtilen Eindrücken überlastet zu werden sowie sich selbst und dem Partner den Alltag kompliziert zu gestalten. AUS DEM INHALT: * Was macht Hochsensibilität aus, und welchen Einfluss hat sie auf Liebesbeziehungen? * Haben hochsensible Menschen besondere Ansprüche an Liebesbeziehungen, oder haben sie besondere Begabungen, die ihnen im Beziehungsleben zugute kommen? * Hochsensible SIngles: Ihre Erfahrungen und ihre speziellen Schwierigkeiten bei der Beziehungsanbahnung * Fällt es hochsensitiven Menschen besonders schwer, passende Partner zu finden? Wenn ja, was kann man dagegen tun? * Komplizierte Beziehungsmuster: Schon wieder an den "Falschen" geraten? * Welche Strategien zur Bewältigung von Partnerschaftskrisen haben sich bewährt? , Sport-Motoren > Chiptuning & Motortuning , Erscheinungsjahr: 201009, Produktform: Kartoniert, Autoren: Skarics, Marianne, Seitenzahl/Blattzahl: 287, Keyword: Beziehung; Hochsensibel; Partnerschaft; Sensibilität, Fachschema: Paar (Partner)~Partnerschaft (zwischenmenschlich), Warengruppe: HC/Partnerschaft, Beziehungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 143, Höhe: 23, Gewicht: 410, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,21,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Kann Mobbing Sensibilität auslösen?
Ja, Mobbing kann Sensibilität auslösen. Menschen, die gemobbt werden, können oft hypersensibel auf negative Kommentare oder Handlungen reagieren, da sie bereits traumatisiert sind und Angst haben, erneut verletzt zu werden. Dies kann zu einer erhöhten Sensibilität führen, bei der sie überempfindlich auf bestimmte Situationen oder Bemerkungen reagieren. **
-
Wie schließe ich die Onepage-Navigation nach dem Klick auf einen Link?
Um die Onepage-Navigation nach dem Klick auf einen Link zu schließen, kannst du entweder JavaScript verwenden, um das Scrollen zu stoppen, oder du kannst den Link so einstellen, dass er die Seite neu lädt und zur oberen Position scrollt. Eine andere Möglichkeit besteht darin, beim Klick auf den Link eine CSS-Klasse hinzuzufügen, die das Scrollen deaktiviert. **
-
Wie kann man Sensibilität loswerden?
Es ist nicht möglich, Sensibilität vollständig loszuwerden, da sie ein natürlicher Teil unserer Persönlichkeit ist. Sensibilität kann jedoch durch Selbstreflexion und Selbstakzeptanz besser gehandhabt werden. Es kann hilfreich sein, Techniken wie Achtsamkeit und emotionale Regulation zu erlernen, um besser mit den eigenen Gefühlen umgehen zu können. **
-
Sollte man eine hohe DPI und niedrige Sensibilität oder eine niedrige DPI und hohe Sensibilität verwenden?
Die Wahl zwischen hoher DPI und niedriger Sensibilität oder niedriger DPI und hoher Sensibilität hängt von persönlichen Vorlieben und Spielstilen ab. Eine hohe DPI ermöglicht eine schnellere Mausbewegung, während eine niedrige Sensibilität eine präzisere Steuerung ermöglicht. Es ist wichtig, verschiedene Einstellungen auszuprobieren und zu sehen, welche am besten zu dir passt. **


Was kann man tun gegen Sensibilität?
Gegen Sensibilität kann man verschiedene Strategien anwenden. Zum einen kann man lernen, seine Emotionen besser zu regulieren, zum Beispiel durch Achtsamkeitsübungen oder Entspannungstechniken. Es kann auch hilfreich sein, sich mit den eigenen Gefühlen auseinanderzusetzen und sie zu akzeptieren, anstatt sie zu unterdrücken. Zudem kann es helfen, sich bewusst von negativen Einflüssen oder stressigen Situationen zu distanzieren, um sich selbst zu schützen. Letztendlich kann es auch sinnvoll sein, professionelle Hilfe in Anspruch zu nehmen, wenn die Sensibilität zu stark belastend ist. **
Was ist die Sensibilität in osu?
Die Sensibilität in osu! bezieht sich auf die Empfindlichkeit der Mausbewegungen oder des Tabletts beim Spielen des Spiels. Eine höhere Sensibilität bedeutet, dass sich der Cursor schneller bewegt, während eine niedrigere Sensibilität zu einer langsameren Cursorbewegung führt. Die Wahl der richtigen Sensibilität hängt von den individuellen Vorlieben und dem Spielstil des Spielers ab. **
Top-Angebote
Produkte zum Begriff Sensibilität:
-
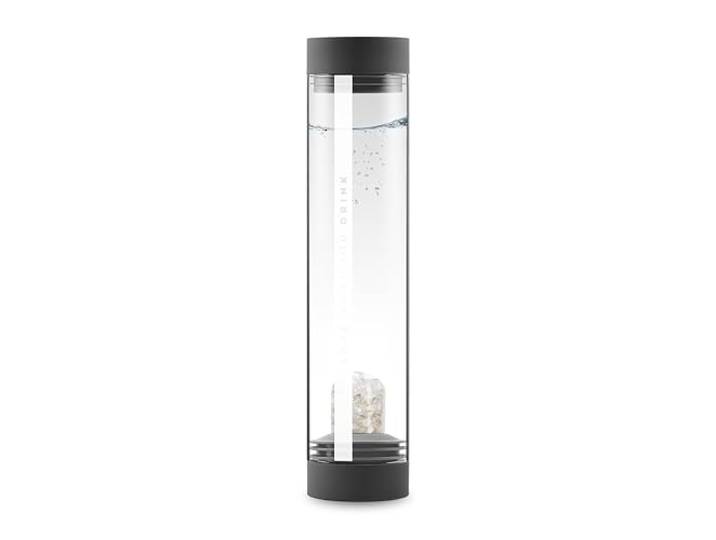
VitaJuwel Sana LUNA lava black Karaffe aus Glas mit Edelsteinen (Mondstein & Bergkristall) - für Intuition, Empathie & SensibilitätVitaJuwel Sana LUNA lava black Karaffe aus Glas mit Edelsteinen (Mondstein & Bergkristall) - für Intuition, Empathie & Sensibilität. INTUITION ++ EMPATHIE ++ SENSIBILITÄT Luna ist mit der natürlichen Energie des Mondes verbunden, was ihn in erster Linie zu einem Stein für Frauen macht. In traditionellen Heilpraktiken wird er verwendet, um die Intuition der Frau zu stärken, das Herz zu öffnen und in Einklang mit den natürlichen Zyklen des Lebens zu gelangen. Kluge Frauen wissen um die Wirkung des Mondes auf ihren Körper. Mondstein strahlt mit dem Licht des Vollmonds und strahlt eine reflektierende, beruhigende Energie aus. WASSER NEU DENKEN. Unsere SANA Karaffe markiert einen Meilenstein in der Herstellung von Edelsteinwasser zuhause. Noch nie war es einfacher, in kurzer Zeit lebendiges Wasser zuzubereiten: Fülle deine Sana mit Trinkwasser. Ganz einfach, ohne den Deckel abzunehmen. Nach 7 Minuten haben die Steine das Wasser belebt und du kannst gesundes Wasser wie frisch von einer Bergquelle genießen. MADE TO IMPRESS. Natürlich ist SANA auch ein Blickfang. Ihr Design zeichnet sich durch ihre minimalistische Eleganz und ihre geraden, schlanken Linien aus. SANA steht dabei für Reinheit, Gesundheit und hochwertigen Genuss. Du kannst dir sicher sein, dass dich deine Freunde auf deine neue Karaffe mit Wassersteinen ansprechen werden. Sana ist in 4 aufregenden Farbvariationen erhältlich, jede mit einer eigenen holistischen Mischung handverlesener Heilsteine und Silk Touch - Verschlüssen. VIELSEITIG. Die Magie unserer SANA Karaffe liegt in ihrem GemPod, der die Steine schützt und deren Energie an das Wasser weiterleitet. Der GemPod deiner SANA Karaffe lässt sich im Handumdrehen entnehmen und austauschen. Entweder durch einen neuen Gempod den du auch separat erwerben kannst oder den GemPod deiner ViA Flasche oder ViA HEAT Teeflasche. Die GemPods sind 100% kompatibel. DIE BLUME DES LEBENS ... ist ein kraftvolles geometrisches Symbol mit dem sich bereits Leonardo da Vinci beschäftigte. Sie steht für Harmonie und den ewigen Kreislauf des Lebens. Die Blume des Lebens bildet das Ornament im Deckel der Karaffe. Neben den Edelsteinen wirkt sie daher beim Ein- und Ausschenken als eine weitere Quelle positiver Energie für dein Wasser. HEILSTEINE. Amethyst, Rosenquarz, Smaragd, Diamant. Seit Generationen verbinden wir mit diesen Namen Ästhetik und Schönheit. Gleichzeitig werden sie nicht nur als Schmuckstücke getragen, sondern auch um Glück, Schutz oder bestimmte positive Eigenschaften zu fördern. Edelsteine werden seit Jahrhunderten traditionell als Naturheilmittel eingesetzt. Dennoch können sie den Gang zum Arzt nicht ersetzen. Bei Erkrankungen sollten Sie sich einem Mediziner anvertrauen. Eine Behandlung mit Edelsteinen ist kein Medikamentenersatz. HEIMSPIEL. Die Natur ist Vorbild für drei Generationen unserer Familie hier im Herzen des Allgäus. In in unserem täglichen Schaffen und in der Entwicklung unserer Produkte. VitaJuwel-Glasprodukte mit Edelsteinen stehen für quellfrisches Wasser. Mit ausgesuchten Rohstoffen, nachhatlig und in handwerklicher Qualität. Gesundes Wasser. Aus Tradition. EINE FRAGE DER QUALITÄT. SANA besteht aus Borosilikatglas. Diese Art von Glas wird aufgrund seiner Robustheit auch in Laboren verwendet, ist schadstofffrei, temperaturbeständig, besonders geschmackneutral und vollständig recyelbar. All unsere Edelsteine sind fair gehandelt, handverlesen und werden hier vor Ort im Allgäu sorgfältig gereinigt. Farbe:Lava Black118,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Sensibilität?
Sensibilität bezieht sich auf die Fähigkeit, auf subtile Reize oder Empfindungen zu reagieren. Es beinhaltet eine erhöhte Wahrnehmung und Empfindlichkeit gegenüber äußeren Einflüssen oder inneren Emotionen. Sensible Menschen können oft feine Nuancen in ihrer Umgebung wahrnehmen und haben eine tiefe emotionale Resonanz auf ihre Erfahrungen. **
-
Ist Sensibilität gleich Schwäche?
Nein, Sensibilität ist nicht gleich Schwäche. Sensibilität bezieht sich auf die Fähigkeit, Emotionen und Empfindungen intensiv wahrzunehmen und empathisch auf andere Menschen einzugehen. Es erfordert Stärke, sich seinen eigenen Gefühlen und den Gefühlen anderer zu stellen und mit ihnen umzugehen. **
-
Kann Mobbing Sensibilität auslösen?
Ja, Mobbing kann Sensibilität auslösen. Menschen, die gemobbt werden, können oft hypersensibel auf negative Kommentare oder Handlungen reagieren, da sie bereits traumatisiert sind und Angst haben, erneut verletzt zu werden. Dies kann zu einer erhöhten Sensibilität führen, bei der sie überempfindlich auf bestimmte Situationen oder Bemerkungen reagieren. **
-
Wie schließe ich die Onepage-Navigation nach dem Klick auf einen Link?
Um die Onepage-Navigation nach dem Klick auf einen Link zu schließen, kannst du entweder JavaScript verwenden, um das Scrollen zu stoppen, oder du kannst den Link so einstellen, dass er die Seite neu lädt und zur oberen Position scrollt. Eine andere Möglichkeit besteht darin, beim Klick auf den Link eine CSS-Klasse hinzuzufügen, die das Scrollen deaktiviert. **
Ähnliche Suchbegriffe für Sensibilität
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Skarics, Marianne: Sensibilität und PartnerschaftSensibilität und Partnerschaft , Hochsensible Menschen haben typischerweise ein besonders reiches und vielschichtiges Innenleben, hohe Ansprüche sowie ein tiefes Bedürfnis nach Gerechtigkeit und Harmonie. Ihre feinen Antennen für die Stimmungen des Partners machen sie oft zu besonders achtsamen Partnern. Die Schattenseiten: Sie laufen Gefahr, häufig überfordert und von subtilen Eindrücken überlastet zu werden sowie sich selbst und dem Partner den Alltag kompliziert zu gestalten. AUS DEM INHALT: * Was macht Hochsensibilität aus, und welchen Einfluss hat sie auf Liebesbeziehungen? * Haben hochsensible Menschen besondere Ansprüche an Liebesbeziehungen, oder haben sie besondere Begabungen, die ihnen im Beziehungsleben zugute kommen? * Hochsensible SIngles: Ihre Erfahrungen und ihre speziellen Schwierigkeiten bei der Beziehungsanbahnung * Fällt es hochsensitiven Menschen besonders schwer, passende Partner zu finden? Wenn ja, was kann man dagegen tun? * Komplizierte Beziehungsmuster: Schon wieder an den "Falschen" geraten? * Welche Strategien zur Bewältigung von Partnerschaftskrisen haben sich bewährt? , Sport-Motoren > Chiptuning & Motortuning , Erscheinungsjahr: 201009, Produktform: Kartoniert, Autoren: Skarics, Marianne, Seitenzahl/Blattzahl: 287, Keyword: Beziehung; Hochsensibel; Partnerschaft; Sensibilität, Fachschema: Paar (Partner)~Partnerschaft (zwischenmenschlich), Warengruppe: HC/Partnerschaft, Beziehungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 143, Höhe: 23, Gewicht: 410, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,21,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stellwag, Jessica: Lebe deine Sensibilität!Lebe deine Sensibilität! , Hochsensibilität als Stärke - Wie du endlich das wundervolle Wesen lebst, das du bist - Tipps für innere Balance und mehr Selbstbewusstsein , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20250704, Autoren: Stellwag, Jessica, Seitenzahl/Blattzahl: 192, Abbildungen: 5 Abbildungen, Themenüberschrift: SELF-HELP / Emotions, Keyword: Coaching;liebevolle Begleitung; Nervensystem regulieren;Selbstregulation; Selbstliebe;Selbstmitgefühl;Achtsamkeit;Selbstfindung;Sinnfindung;Selbstwertschätzung;Potenzialentfaltung; Sensitivität;Spiritualit#t;Feinfühligkeit;Hochsensibilität, Fachschema: Psychologie / Person, Persönlichkeit, Ich-Psychologie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Das Selbst, das Ich, Identität und Persönlichkeit~Emotionen und emotionale Intelligenz, Warengruppe: HC/Ratgeber Lebensführung allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 135, Höhe: 18, Gewicht: 290, Produktform: Klappenbroschur,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Sensibilität loswerden?
Es ist nicht möglich, Sensibilität vollständig loszuwerden, da sie ein natürlicher Teil unserer Persönlichkeit ist. Sensibilität kann jedoch durch Selbstreflexion und Selbstakzeptanz besser gehandhabt werden. Es kann hilfreich sein, Techniken wie Achtsamkeit und emotionale Regulation zu erlernen, um besser mit den eigenen Gefühlen umgehen zu können. **
-
Sollte man eine hohe DPI und niedrige Sensibilität oder eine niedrige DPI und hohe Sensibilität verwenden?
Die Wahl zwischen hoher DPI und niedriger Sensibilität oder niedriger DPI und hoher Sensibilität hängt von persönlichen Vorlieben und Spielstilen ab. Eine hohe DPI ermöglicht eine schnellere Mausbewegung, während eine niedrige Sensibilität eine präzisere Steuerung ermöglicht. Es ist wichtig, verschiedene Einstellungen auszuprobieren und zu sehen, welche am besten zu dir passt. **
-
Was kann man tun gegen Sensibilität?
Gegen Sensibilität kann man verschiedene Strategien anwenden. Zum einen kann man lernen, seine Emotionen besser zu regulieren, zum Beispiel durch Achtsamkeitsübungen oder Entspannungstechniken. Es kann auch hilfreich sein, sich mit den eigenen Gefühlen auseinanderzusetzen und sie zu akzeptieren, anstatt sie zu unterdrücken. Zudem kann es helfen, sich bewusst von negativen Einflüssen oder stressigen Situationen zu distanzieren, um sich selbst zu schützen. Letztendlich kann es auch sinnvoll sein, professionelle Hilfe in Anspruch zu nehmen, wenn die Sensibilität zu stark belastend ist. **
-
Was ist die Sensibilität in osu?
Die Sensibilität in osu! bezieht sich auf die Empfindlichkeit der Mausbewegungen oder des Tabletts beim Spielen des Spiels. Eine höhere Sensibilität bedeutet, dass sich der Cursor schneller bewegt, während eine niedrigere Sensibilität zu einer langsameren Cursorbewegung führt. Die Wahl der richtigen Sensibilität hängt von den individuellen Vorlieben und dem Spielstil des Spielers ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.