Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Warum heißt das Ruhrgebiet eigentlich Ruhrgebiet?
Das Ruhrgebiet hat seinen Namen von dem Fluss Ruhr, der durch die Region fließt. Der Name "Ruhrgebiet" entstand also aufgrund der geografischen Lage und der Bedeutung des Flusses für die Region. Der Fluss Ruhr war schon lange vor der Industrialisierung ein wichtiger Verkehrsweg und diente als Wasserstraße für den Transport von Waren. Mit dem Aufkommen der Industrie im 19. Jahrhundert entwickelte sich das Ruhrgebiet zu einem der wichtigsten Industriezentren Europas. Heute ist das Ruhrgebiet vor allem für seine Vielfalt an Kultur- und Freizeitangeboten bekannt. **
Aktivität Ruhrgebiet
Zeche ZollvereinDeutsches Bergbau...LWL-Indu... Zeche Zoll...Ruhr MuseumMehr Ergebnisse **

Ähnliche Suchbegriffe für Ruhrgebiet
Top-Angebote
Produkte zum Begriff Ruhrgebiet:
-
Webinarvideo: Excel-Workshop 7/7 - Den S/W-Verweis verstehen und einsetzenEine Aufzeichnung des Webinars "Excel 7 - Entschlüsseln Sie den S/W-Verweis" mit Thomas Dettweiler. Teil 7/7 - Den S/W-Verweis verstehen und einsetzen: Mit der Verweis-Funktion kann Excel eine große Datenquelle nach einem Wert durchsuchen, eine vordefinierte Zelle finden und diese ausgeben bzw. für eine Rechenoperation verwenden. Damit gelingt es sehr einfach individuelle Rabattstaffeln (abhängig vom Einkaufswert oder Kundenstatus) in eine Rechnung einzubauen oder mit einem Klick neben dem Vornamen des Kunden auch die Adresse, Kontaktdaten oder das Jahresvolumen zu ermitteln. Als Grundlage wurde Excel 2010 verwendet. Die Beispiele funktionieren ab Version 2007, auch wenn die Optionsleisten ab Version 2013 wieder anders aussehen. Weitere Inhalte Daten für eine Rechnung oder Datenblatt aus einer großen Gesamtliste übersichtlich zusammen tragen Rabatte/Provisionen in eine K...19,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Ruhrgebiet Städte
EssenDortmundBochumDuisburgMehr Ergebnisse **
-
Kinder Aktivitäten Ruhrgebiet
Deutsches Bergbau...Tierpark + Fossilium...LWL-Indu... Zeche Ha...ZOOM ErlebnisweltMehr Ergebnisse **
-
Was ist das Ruhrgebiet?
Das Ruhrgebiet ist eine Region in Nordrhein-Westfalen, Deutschland. Es umfasst mehrere Städte und Gemeinden, darunter Essen, Dortmund, Duisburg und Bochum. Das Ruhrgebiet war früher ein Zentrum der Kohle- und Stahlindustrie und ist heute bekannt für seine vielfältige Kulturszene und seine industrielle Geschichte. **
-
Was ist das Ruhrgebiet?
Das Ruhrgebiet ist eine Region in Nordrhein-Westfalen, Deutschland. Es ist bekannt für seine lange Geschichte in der Kohle- und Stahlindustrie und war einst das Zentrum der industriellen Revolution in Deutschland. Heute ist das Ruhrgebiet eine vielfältige Metropolregion mit einer großen kulturellen und wirtschaftlichen Bedeutung. **


Wo beginnt das Ruhrgebiet?
Das Ruhrgebiet erstreckt sich über mehrere Städte und Gemeinden in Nordrhein-Westfalen, Deutschland. Es hat keine klare geografische Grenze, da es sich um eine Metropolregion handelt. Man könnte sagen, dass das Ruhrgebiet im Westen bei Duisburg beginnt, im Norden bei Bottrop, im Osten bei Dortmund und im Süden bei Essen. Es ist vor allem durch seine industrielle Vergangenheit und seine dichte Besiedlung bekannt. Wo genau das Ruhrgebiet beginnt, hängt also davon ab, aus welcher Perspektive man es betrachtet. **
Gehört Wuppertal zum Ruhrgebiet?
Nein, Wuppertal gehört nicht zum Ruhrgebiet. Das Ruhrgebiet umfasst Städte wie Essen, Dortmund und Duisburg, während Wuppertal in Nordrhein-Westfalen liegt, aber geografisch nicht zum Ruhrgebiet gehört. **
Top-Angebote
Produkte zum Begriff Ruhrgebiet:
-
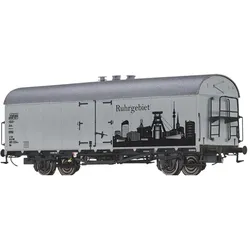
BRAWA 50988 H0 Gedeckter Güterwagen Ibs "Skyline Ruhrgebiet", Ep. VIBetriebsnummer: 21 80 805 1234-4 Achsbremsgestänge mit Bremsbacken in Radebene Extra angesetzte Bremsanlage Extra angesetzte Griffstangen Extra angesetzte Federpakete Extra angesetzte Tritte Kurzkupplungskinematik nach NEM-Norm Räder aus Metall Vorbildgerechter Rahmenaufbau Radsätze auch innen profiliert Durchbrochene Wagenkastenstützen Variantengerechte Bauartunterschiede Länge über Puffer: 139,1 mm Kurzkupplungskinematik: eingebaut AC Radsatztausch: möglich AC Radsatz: BRAWA-Bestell-Nr. 2187 Als vereinfachte Ku?hlwagenbauart entstanden 1942 die Tnf Berlin (Tnfs38). Die Grundkonstruktion lieferte der bereits zuvor entwickelte Glmhs Dresden, in geschweißter Ausfu?hrung. Im Unterschied zu diesen, erhielten die Ku?hlwagen eine 300mm starke Isolierung und Innenauskleidung mit Zinkblech, um die Holzauskleidung im Inneren gegen Feuchtigkeitseintritt zu schu?tzen. Damit die Tu?ren dicht abschlossen, wichen die Schiebtu?ren zweiflu?geligen Drehtu?ren. Das Markanteste war jedoch die senkrechte Verbretterung in Verbindung mit dem typisch weißen Anstrich der Ku?hlwagen. Die Bundesbahn (DB) unterzog an den von ihr u?bernommenen Wagen, ab Mitte der 1950er, mehrere Bauartänderungen und Modernisierungen. So tauschte man die wartungsintensiven Radsätze mit Gleitlagern gegen moderne mit Rollenlagerung oder baute die Wagenkästen bei unzureichenden Isolierwerten gleich neu auf. Die Wagen behielten dadurch zwar ihre Hauptabmessungen, jedoch verschwand das auffällige Kastengerippe nun unter einer waagerechten Bretterverkleidung, später sogar unter Schichtholzplatten. Neuentwicklungen von Ku?hlwagen bei der DB ermöglicht es später privaten Brauereien eine Vielzahl an Wagen von der DB zu erwerben und fu?r den Transport ihres Bieres zu nutzen. Da es sich dabei um Privatwagen der einzelnen Brauanstalten handelte, wurden diese zumeist mit der firmeneigenen Werbung versehen.53,85 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Webinarvideo: Excel-Workshop 7/7 - Den S/W-Verweis verstehen und einsetzenEine Aufzeichnung des Webinars "Excel 7 - Entschlüsseln Sie den S/W-Verweis" mit Thomas Dettweiler. Teil 7/7 - Den S/W-Verweis verstehen und einsetzen: Mit der Verweis-Funktion kann Excel eine große Datenquelle nach einem Wert durchsuchen, eine vordefinierte Zelle finden und diese ausgeben bzw. für eine Rechenoperation verwenden. Damit gelingt es sehr einfach individuelle Rabattstaffeln (abhängig vom Einkaufswert oder Kundenstatus) in eine Rechnung einzubauen oder mit einem Klick neben dem Vornamen des Kunden auch die Adresse, Kontaktdaten oder das Jahresvolumen zu ermitteln. Als Grundlage wurde Excel 2010 verwendet. Die Beispiele funktionieren ab Version 2007, auch wenn die Optionsleisten ab Version 2013 wieder anders aussehen. Weitere Inhalte Daten für eine Rechnung oder Datenblatt aus einer großen Gesamtliste übersichtlich zusammen tragen Rabatte/Provisionen in eine K...19,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum heißt das Ruhrgebiet eigentlich Ruhrgebiet?
Das Ruhrgebiet hat seinen Namen von dem Fluss Ruhr, der durch die Region fließt. Der Name "Ruhrgebiet" entstand also aufgrund der geografischen Lage und der Bedeutung des Flusses für die Region. Der Fluss Ruhr war schon lange vor der Industrialisierung ein wichtiger Verkehrsweg und diente als Wasserstraße für den Transport von Waren. Mit dem Aufkommen der Industrie im 19. Jahrhundert entwickelte sich das Ruhrgebiet zu einem der wichtigsten Industriezentren Europas. Heute ist das Ruhrgebiet vor allem für seine Vielfalt an Kultur- und Freizeitangeboten bekannt. **
-
Aktivität Ruhrgebiet
Zeche ZollvereinDeutsches Bergbau...LWL-Indu... Zeche Zoll...Ruhr MuseumMehr Ergebnisse **
-
Ruhrgebiet Städte
EssenDortmundBochumDuisburgMehr Ergebnisse **
-
Kinder Aktivitäten Ruhrgebiet
Deutsches Bergbau...Tierpark + Fossilium...LWL-Indu... Zeche Ha...ZOOM ErlebnisweltMehr Ergebnisse **
Ähnliche Suchbegriffe für Ruhrgebiet
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Huszka, Victoria: #ruhrgebiet#ruhrgebiet , Visualisierungen einer Region im sozioökonomischen Wandel , Auspuffanlagen & Kits > Auspuff- & Abgassysteme , Erscheinungsjahr: 202410, Produktform: Kartoniert, Titel der Reihe: Bonner kleine Reihe zur Alltagskultur##, Autoren: Huszka, Victoria, Edition: NED, Seitenzahl/Blattzahl: 308, Keyword: Alltagskultur; Insta-Walks; Instagram; Regionalentwicklung; Ruhrgebiet; Studie; Visualisierung, Fachschema: Stadt~Soziologie / Bevölkerung, Siedlung, Stadt~Anthropologie / Kulturanthropologie~Kulturanthropologie~Wohlfahrt~Kommunalpolitik~Bildung / Politische Bildung~Politik / Politikunterricht~Politische Bildung~Politischer Unterricht~Sozialkunde / Politische Bildung, Fachkategorie: Ethnic Studies~Städte, Stadtgemeinden~Sozial- und Kulturanthropologie, Ethnographie~Kommunal-, Regional- und Landespolitik~Politische Bildung, Demokratieerziehung, Imprint-Titels: Bonner kleine Reihe zur Alltagskultur, Warengruppe: TB/Volkskunde, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 21, Gewicht: 440, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das Ruhrgebiet?
Das Ruhrgebiet ist eine Region in Nordrhein-Westfalen, Deutschland. Es umfasst mehrere Städte und Gemeinden, darunter Essen, Dortmund, Duisburg und Bochum. Das Ruhrgebiet war früher ein Zentrum der Kohle- und Stahlindustrie und ist heute bekannt für seine vielfältige Kulturszene und seine industrielle Geschichte. **
-
Was ist das Ruhrgebiet?
Das Ruhrgebiet ist eine Region in Nordrhein-Westfalen, Deutschland. Es ist bekannt für seine lange Geschichte in der Kohle- und Stahlindustrie und war einst das Zentrum der industriellen Revolution in Deutschland. Heute ist das Ruhrgebiet eine vielfältige Metropolregion mit einer großen kulturellen und wirtschaftlichen Bedeutung. **
-
Wo beginnt das Ruhrgebiet?
Das Ruhrgebiet erstreckt sich über mehrere Städte und Gemeinden in Nordrhein-Westfalen, Deutschland. Es hat keine klare geografische Grenze, da es sich um eine Metropolregion handelt. Man könnte sagen, dass das Ruhrgebiet im Westen bei Duisburg beginnt, im Norden bei Bottrop, im Osten bei Dortmund und im Süden bei Essen. Es ist vor allem durch seine industrielle Vergangenheit und seine dichte Besiedlung bekannt. Wo genau das Ruhrgebiet beginnt, hängt also davon ab, aus welcher Perspektive man es betrachtet. **
-
Gehört Wuppertal zum Ruhrgebiet?
Nein, Wuppertal gehört nicht zum Ruhrgebiet. Das Ruhrgebiet umfasst Städte wie Essen, Dortmund und Duisburg, während Wuppertal in Nordrhein-Westfalen liegt, aber geografisch nicht zum Ruhrgebiet gehört. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.