Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Warum war der 7. Kreuzzug der letzte Kreuzzug?
Der 7. Kreuzzug war der letzte Kreuzzug, weil er letztendlich scheiterte und nicht die gewünschten Ergebnisse erzielte. Die Kreuzfahrer konnten nicht die Kontrolle über das Heilige Land zurückgewinnen und es gab auch keine weiteren großen Bemühungen, das Land zurückzuerobern. Stattdessen führten politische und wirtschaftliche Faktoren dazu, dass das Interesse an weiteren Kreuzzügen abnahm. **
Was ist ein Kreuzzug?
Ein Kreuzzug ist ein militärischer Feldzug, der im Mittelalter von christlichen Herrschern organisiert wurde, um das Heilige Land von muslimischer Herrschaft zu befreien. Die Kreuzzüge begannen im 11. Jahrhundert und dauerten mehrere Jahrhunderte an. Sie hatten sowohl religiöse als auch politische Motive und führten zu großen Veränderungen in Europa und im Nahen Osten. **


Ähnliche Suchbegriffe für Kreuzzug
Top-Angebote
Produkte zum Begriff Kreuzzug:
-
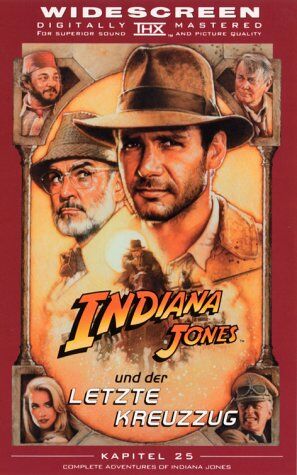
Steven Spielberg - Indiana Jones und der letzte Kreuzzug (THX/WS) [VHS] - Preis vom 09.11.2026 12:48:24 hAudienceRating : Freigegeben ab 12 Jahren, Binding : Videokassette, Label : AVU, Publisher : AVU, Format : Breitbild, medium : Videokassette, releaseDate : 2000-06-01, runningTime : 122 minutes, theatricalReleaseDate : 1989-05-24, actors : Harrison Ford, Denholm Elliott, Sir Sean Connery, John Rhys-Davies, Alison Doody, Julian Glover, River Phoenix, directors : Steven Spielberg, music : John Williams4,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie verlief ein Kreuzzug?
Ein Kreuzzug war ein militärischer Zug, der im Mittelalter von christlichen Truppen unternommen wurde, um das Heilige Land von den muslimischen Herrschern zu befreien. Der Verlauf eines Kreuzzugs umfasste die Organisation und Mobilisierung der Truppen, den Marsch ins Heilige Land, die Belagerung und Eroberung von Städten sowie die Rückkehr der Kreuzfahrer in ihre Heimatländer. Die Kreuzzüge waren oft von Gewalt und Plünderungen geprägt und hatten weitreichende politische, wirtschaftliche und kulturelle Auswirkungen auf Europa und den Nahen Osten. **
-
Inwiefern steht der Kreuzzug von Urban in Verbindung mit den Menschenrechten?
Der Kreuzzug von Papst Urban II. im Jahr 1095 hatte keine direkte Verbindung zu den Menschenrechten, da das Konzept der Menschenrechte zu dieser Zeit noch nicht existierte. Der Kreuzzug wurde vielmehr aus religiösen und politischen Gründen initiiert, um das Heilige Land von den muslimischen Herrschern zurückzuerobern. Die Idee der Menschenrechte entwickelte sich erst viel später in der Geschichte. **
-
Warum gab es den Kreuzzug?
Der Kreuzzug wurde im 11. Jahrhundert aus religiösen und politischen Gründen initiiert. Die Christen im Westen wollten das Heilige Land von den muslimischen Herrschern zurückerobern und die Kontrolle über die Pilgerwege nach Jerusalem wiedererlangen. Der Kreuzzug wurde auch als Möglichkeit gesehen, die Macht und den Einfluss der katholischen Kirche zu stärken. **
-
Hat Truman einen Kreuzzug geführt?
Nein, Truman hat keinen Kreuzzug geführt. Truman war der 33. Präsident der Vereinigten Staaten von Amerika und führte das Land während des Zweiten Weltkriegs und der Nachkriegszeit. Ein Kreuzzug bezieht sich normalerweise auf militärische Aktionen im Namen des Christentums im Mittelalter. **


Wo fing der erste Kreuzzug an?
Der erste Kreuzzug begann im Jahr 1096 in Europa, als eine große Armee von Kreuzfahrern aus verschiedenen Ländern nach Jerusalem aufbrach. Ihr Ziel war es, das Heilige Land von den muslimischen Herrschern zu befreien und es unter christliche Kontrolle zu bringen. **
Wird dann ein neuer Kreuzzug ausgerufen?
Es ist unwahrscheinlich, dass ein neuer Kreuzzug ausgerufen wird, da der Begriff "Kreuzzug" historisch mit den religiösen Kriegen des Mittelalters verbunden ist. Heutzutage werden militärische Aktionen in der Regel aus politischen oder strategischen Gründen durchgeführt und nicht aus religiösen Motiven. **
Top-Angebote
Produkte zum Begriff Kreuzzug:
-
Die Toten Hosen - Auf dem Kreuzzug ins Glück - Preis vom 09.11.2026 12:48:24 hBinding : Audio CD, Label : 1 Virgin G (Virgin (EMI)), Publisher : 1 Virgin G (Virgin (EMI)), NumberOfDiscs : 1, Format : Doppel-CD, medium : Audio CD, releaseDate : 1990-05-21, artists : Die Toten Hosen4,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Toten Hosen - Auf dem Kreuzzug Ins Glück - Preis vom 09.11.2026 12:48:24 hBrand : TOTEN HOSEN, DIE, Binding : Audio CD, Label : Jkp (Warner), Publisher : Jkp (Warner), NumberOfDiscs : 2, Format : Doppel-CD, medium : Audio CD, releaseDate : 1990-06-05, artists : Die Toten Hosen5,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steven Spielberg - Indiana Jones und der letzte Kreuzzug (THX/WS) [VHS] - Preis vom 09.11.2026 12:48:24 hAudienceRating : Freigegeben ab 12 Jahren, Binding : Videokassette, Label : AVU, Publisher : AVU, Format : Breitbild, medium : Videokassette, releaseDate : 2000-06-01, runningTime : 122 minutes, theatricalReleaseDate : 1989-05-24, actors : Harrison Ford, Denholm Elliott, Sir Sean Connery, John Rhys-Davies, Alison Doody, Julian Glover, River Phoenix, directors : Steven Spielberg, music : John Williams4,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum war der 7. Kreuzzug der letzte Kreuzzug?
Der 7. Kreuzzug war der letzte Kreuzzug, weil er letztendlich scheiterte und nicht die gewünschten Ergebnisse erzielte. Die Kreuzfahrer konnten nicht die Kontrolle über das Heilige Land zurückgewinnen und es gab auch keine weiteren großen Bemühungen, das Land zurückzuerobern. Stattdessen führten politische und wirtschaftliche Faktoren dazu, dass das Interesse an weiteren Kreuzzügen abnahm. **
-
Was ist ein Kreuzzug?
Ein Kreuzzug ist ein militärischer Feldzug, der im Mittelalter von christlichen Herrschern organisiert wurde, um das Heilige Land von muslimischer Herrschaft zu befreien. Die Kreuzzüge begannen im 11. Jahrhundert und dauerten mehrere Jahrhunderte an. Sie hatten sowohl religiöse als auch politische Motive und führten zu großen Veränderungen in Europa und im Nahen Osten. **
-
Wie verlief ein Kreuzzug?
Ein Kreuzzug war ein militärischer Zug, der im Mittelalter von christlichen Truppen unternommen wurde, um das Heilige Land von den muslimischen Herrschern zu befreien. Der Verlauf eines Kreuzzugs umfasste die Organisation und Mobilisierung der Truppen, den Marsch ins Heilige Land, die Belagerung und Eroberung von Städten sowie die Rückkehr der Kreuzfahrer in ihre Heimatländer. Die Kreuzzüge waren oft von Gewalt und Plünderungen geprägt und hatten weitreichende politische, wirtschaftliche und kulturelle Auswirkungen auf Europa und den Nahen Osten. **
-
Inwiefern steht der Kreuzzug von Urban in Verbindung mit den Menschenrechten?
Der Kreuzzug von Papst Urban II. im Jahr 1095 hatte keine direkte Verbindung zu den Menschenrechten, da das Konzept der Menschenrechte zu dieser Zeit noch nicht existierte. Der Kreuzzug wurde vielmehr aus religiösen und politischen Gründen initiiert, um das Heilige Land von den muslimischen Herrschern zurückzuerobern. Die Idee der Menschenrechte entwickelte sich erst viel später in der Geschichte. **
Ähnliche Suchbegriffe für Kreuzzug
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schumacher, J. Michael: Der Kreuzzug des KaisersDer Kreuzzug des Kaisers , Nach dem Tod Engelberts sind Irmgard, die Tochter des verstorbenen Grafen Adolf, und ihr Mann, Heinrich von Limburg, die neuen Herren auf der Burg. Heinrich eilt ein Ruf als mutiger Kämpfer und erfahrener Heerführer voraus. Kaiser Friedrich II. von Hohenstaufen beruft ihn 1228 zum Anführer seines (schon vor Jahren versprochenen) Kreuzzuges, mit dem er Jerusalem befreien will. Thomas von Leichlingen, der es vom Fischersohn aus einfachen Verhältnissen zum Ritter gebracht hat, zieht an der Seite seines Lehnsherren Heinrich erneut in den Krieg. Im Sommer 1227 wird ein großer Teil des Heeres bereits in Italien von einer Seuche dahingerafft. Unter dem Befehl Herzog Heinrichs von Limburg ziehen zweitausend Mann weiter nach Akkon und erobern Sidon. Als der Kaiser ein Jahr später mit Verstärkung eintrifft, findet der Krieg jedoch nicht statt, da der Staufer Jerusalem am Verhandlungstisch gewinnt. Damit zieht er sich jedoch den Zorn der Tempelritter zu. Thomas führt derweil seinen eigenen Kreuzzug. Dieser bringt ihn erneut an den Hof des Sultans al-Kamil. Dabei gibt es ei Wiedersehen mit seinen Templerbrüdern William und Konrad, seinem alten Lehrmeister und Gefährten. Und er begegnet Inez wieder, seiner schönen Geliebten aus dem ersten Teil der Trilogie. Diesmal allerdings will er sie nicht länger dem Sultan überlassen. Daheim im Bergischen betreibt Thomas¿ schwangere Frau Sibylla den Hof und muss sich zudem noch eines hartnäckigen Verehrers erwehren. , Hochspannungssicherungen & -trennschalter > Elektro- & Hybridautoteile , Auflage: 2. Auflage, Erscheinungsjahr: 202307, Produktform: Kartoniert, Autoren: Schumacher, J. Michael, Auflage: 22002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 637, Keyword: Bergisches Land; Brindisi; Engelbert von Berg; Grafen von Berg; Heinrich von Limburg; Hohenstaufer; Jerusalem; Kaiser Friedrich II. von Hohenstaufen; Kreuzzug; Schloss Burg an der Wupper; Sidon; Sultan Al-Kamil; Tempelritter; Wupper, Fachschema: Abenteuer - Abenteurer~Bergisches Land / Roman, Erzählung~Deutsche Belletristik / Historischer Roman, Erzählung, Fachkategorie: Biografischer Roman~Abenteuerromane~Historischer Roman, Zeitraum: Christi Geburt bis 1500 nach Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Belletristik: allgemein und literarisch, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bergischer Verlag, Verlag: Bergischer Verlag, Verlag: Bergischer Verlag, Länge: 215, Breite: 136, Höhe: 50, Gewicht: 784, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Vorgänger: 2474382, Vorgänger EAN: 9783943886993, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum gab es den Kreuzzug?
Der Kreuzzug wurde im 11. Jahrhundert aus religiösen und politischen Gründen initiiert. Die Christen im Westen wollten das Heilige Land von den muslimischen Herrschern zurückerobern und die Kontrolle über die Pilgerwege nach Jerusalem wiedererlangen. Der Kreuzzug wurde auch als Möglichkeit gesehen, die Macht und den Einfluss der katholischen Kirche zu stärken. **
-
Hat Truman einen Kreuzzug geführt?
Nein, Truman hat keinen Kreuzzug geführt. Truman war der 33. Präsident der Vereinigten Staaten von Amerika und führte das Land während des Zweiten Weltkriegs und der Nachkriegszeit. Ein Kreuzzug bezieht sich normalerweise auf militärische Aktionen im Namen des Christentums im Mittelalter. **
-
Wo fing der erste Kreuzzug an?
Der erste Kreuzzug begann im Jahr 1096 in Europa, als eine große Armee von Kreuzfahrern aus verschiedenen Ländern nach Jerusalem aufbrach. Ihr Ziel war es, das Heilige Land von den muslimischen Herrschern zu befreien und es unter christliche Kontrolle zu bringen. **
-
Wird dann ein neuer Kreuzzug ausgerufen?
Es ist unwahrscheinlich, dass ein neuer Kreuzzug ausgerufen wird, da der Begriff "Kreuzzug" historisch mit den religiösen Kriegen des Mittelalters verbunden ist. Heutzutage werden militärische Aktionen in der Regel aus politischen oder strategischen Gründen durchgeführt und nicht aus religiösen Motiven. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.