Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Wie berechnet man die absolute Häufigkeit aus der relativen Häufigkeit?
Um die absolute Häufigkeit aus der relativen Häufigkeit zu berechnen, multipliziert man die relative Häufigkeit mit der Gesamtanzahl der Beobachtungen. Die absolute Häufigkeit gibt an, wie oft ein bestimmtes Ereignis tatsächlich aufgetreten ist, während die relative Häufigkeit den Anteil dieses Ereignisses an der Gesamtmenge angibt. **
Was ist der Unterschied zwischen relativer Häufigkeit und absoluter Häufigkeit?
Die absolute Häufigkeit gibt an, wie oft ein bestimmtes Ereignis in einem Datensatz vorkommt, während die relative Häufigkeit den Anteil dieses Ereignisses am Gesamtdatensatz angibt. Die absolute Häufigkeit wird als ganze Zahl angegeben, während die relative Häufigkeit als Dezimalzahl oder Prozentsatz angegeben wird. Die relative Häufigkeit ermöglicht es, verschiedene Datensätze miteinander zu vergleichen, unabhängig von ihrer Größe. **
Ähnliche Suchbegriffe für Häufigkeit
Top-Angebote
Produkte zum Begriff Häufigkeit:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
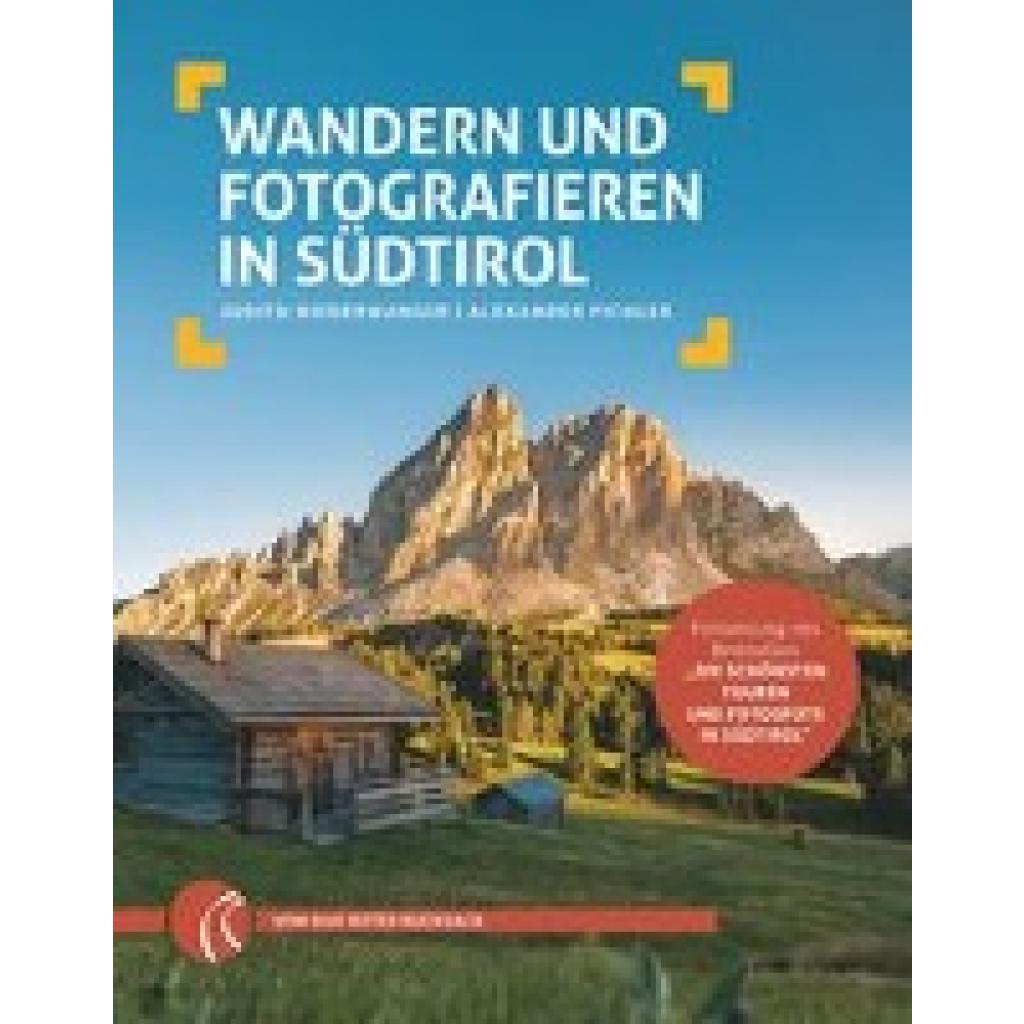
Niederwanger, Judith: Klick dein WanderglückKlick dein Wanderglück , Ein Blick durch den Sucher, ein Klick - und deine Wanderung in Südtirol wird zum unvergesslichen Moment. Fotoprofis Judith und Alex teilen mit dir ihr Wanderglück und geben Geheimtipps fürs Fotografieren. Mit den praktischen GPS-Koordinaten findest du ganz leicht die schönsten Fotospots und die perfekte Uhrzeit für traumhafte Bergbilder. Mit dabei: QR-Codes für jede Wanderung, damit du die Tour auf dein Smartphone laden kannst. Alle Wanderungen werden Schritt für Schritt erklärt und sind geeignet für Neulinge und Fortgeschrittene. Dazu gibt es Kartenausschnitte und Adressen zum Einkehren. Die Fortsetzung des Bestsellers: Band 1 wurde über 10.000 Mal verkauft 45 neue Wanderungen des bekannten Duos "Roter Rucksack" auf Instagram und Facebook GPS-Koordinaten und Uhrzeiten für traumhafte Bergfotos QR-Codes zum Download der Tour auf das Smartphone , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 202303, Titel der Reihe: Roter Rucksack / Südtirol Wandern Fotografieren#2#, Autoren: Niederwanger, Judith~Pichler, Alexander, Edition: NED, Auflage: 23000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 285, Abbildungen: fantastische Fotos, Keyword: Bergfotos; Bergtipps; Buch mit schönen Fotos; Dolomiten; Fotomotive in Südtirol; Fotos für Instagram; Fototipps beim Wandern; Gipfelfotos; Schneeschuhwanderungen; Südtirol; Wanderbuch mit tollen Fotos; Wanderführer für Südtirol Urlaub; Wanderführer mit tollen Fotos; Wandertipps Südtirol; Wanderungen für Touristen; anspruchsvolle Wanderungen in Südtirol; die besten Wanderungen in Südtirol; die schönsten Wanderungen in Südtirol; echt gute Wandertipps Südtirol; leichte Wanderungen; machbare Wanderungen in Südtirol; schöne Wanderungen in Südtirol; tolles Wanderbuch für Südtirol; unvergessliche Momente in Südtirol; unvergessliche Wanderungen; wandern in Südtirol; wandern südtirol buch, Fachschema: Alpinismus~Berg / Bergsteigen~Bergsteigen~Fotografie / Technik, Hilfsmittel~Südtirol / Bildband~Trentino~Südtirol, Fachkategorie: Fotoausrüstung, Fototechnik~Walking, Wandern, Trekking~Bergsteigen und Klettern~Reise: Sachbuch, Ratgeber~Reiseführer: Aktiv-Urlaub~Reiseführer: Routen & Wege, Warengruppe: HC/Reiseführer Sport/Europa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 171, Höhe: 25, Gewicht: 652, Produktform: Klappenbroschur, Genre: Importe,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist die relative Häufigkeit?
Was ist die relative Häufigkeit? Die relative Häufigkeit ist ein statistisches Maß, das angibt, wie oft ein bestimmtes Ereignis in einem Datensatz auftritt, im Verhältnis zur Gesamtanzahl der Beobachtungen. Sie wird berechnet, indem die Anzahl der Ereignisse durch die Gesamtanzahl der Beobachtungen geteilt wird. Die relative Häufigkeit wird oft in Prozent oder als Dezimalzahl ausgedrückt. Sie ermöglicht es, den Anteil oder die Wahrscheinlichkeit eines bestimmten Ereignisses innerhalb eines Datensatzes zu quantifizieren. **
-
Was ist die absolute Häufigkeit?
Was ist die absolute Häufigkeit? Die absolute Häufigkeit ist ein Begriff aus der Statistik, der angibt, wie oft ein bestimmter Wert in einer Datenmenge vorkommt. Sie wird durch einfaches Zählen der Häufigkeit eines bestimmten Wertes in der Datenmenge ermittelt. Die absolute Häufigkeit ist eine wichtige Kennzahl, um die Verteilung von Daten zu analysieren und Muster zu erkennen. Sie wird oft in Verbindung mit anderen statistischen Kennzahlen wie der relativen Häufigkeit oder der kumulativen Häufigkeit verwendet, um ein umfassendes Bild der Daten zu erhalten. In der Datenanalyse ist die absolute Häufigkeit ein grundlegendes Konzept, um statistische Auswertungen durchzuführen und Schlussfolgerungen zu ziehen. **
-
Wie groß ist diese Häufigkeit?
Die Größe der Häufigkeit hängt von dem Kontext ab, in dem sie gemessen wird. Es kann sich um eine absolute Anzahl handeln, wie zum Beispiel die Anzahl der Male, in denen ein Ereignis auftritt. Es kann aber auch um einen prozentualen Anteil oder eine relative Häufigkeit gehen, die angibt, wie oft ein Ereignis im Verhältnis zu einer Gesamtmenge auftritt. **
-
Wie schließe ich die Onepage-Navigation nach dem Klick auf einen Link?
Um die Onepage-Navigation nach dem Klick auf einen Link zu schließen, kannst du entweder JavaScript verwenden, um das Scrollen zu stoppen, oder du kannst den Link so einstellen, dass er die Seite neu lädt und zur oberen Position scrollt. Eine andere Möglichkeit besteht darin, beim Klick auf den Link eine CSS-Klasse hinzuzufügen, die das Scrollen deaktiviert. **


Wie finde ich die relative Häufigkeit, wenn ich die absolute Häufigkeit und das Ergebnis habe?
Um die relative Häufigkeit zu berechnen, teilst du die absolute Häufigkeit durch die Gesamtanzahl der Beobachtungen. Die relative Häufigkeit gibt an, wie oft ein bestimmtes Ergebnis im Verhältnis zur Gesamtanzahl der Beobachtungen auftritt. **
Wie sortiert man Wörter nach Häufigkeit?
Um Wörter nach ihrer Häufigkeit zu sortieren, kann man zunächst eine Zählung der Vorkommen jedes Wortes in einem Text durchführen. Anschließend kann man die Wörter nach ihrer Häufigkeit sortieren, entweder in aufsteigender oder absteigender Reihenfolge. Dies kann manuell oder mithilfe von Programmen oder Skripten erfolgen. **
Top-Angebote
Produkte zum Begriff Häufigkeit:
-
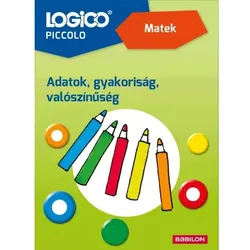
Logico Piccolo Mathematik – Daten, Häufigkeit, Wahrscheinlichkeitsrechnung - auf UngarischEntdecke eines der spannendsten Gebiete der Mathematik mit dem Aufgabenkartenset Logico Piccolo Mathe – Daten, Häufigkeit, Wahrscheinlichkeitsrechnung! Das Logico Piccolo Mathe – Daten, Häufigkeit, Wahrscheinlichkeitsrechnung Kartenset führt spielerisch in das Sammeln, Ordnen und Interpretieren von Daten ein. Es hilft zu verstehen, wie Tabellen, Säulendiagramme, Häufigkeiten und einfache Wahrscheinlichkeitsrechnung funktionieren. Die Aufgaben greifen Alltagssituationen auf – zum Beispiel, welches Haustier jemand hat, wann die Kinder Geburtstag haben oder welche Muster sich in einer Reihe wiederholen. Die Kinder arbeiten mit Daten und stellen diese anschließend in Tabellen und Diagrammen dar. Durch die farbigen Illustrationen und die klaren Aufgabenstellungen eignen sich die Karten auch sehr gut für selbstständiges Arbeiten. Die Grundlage des Systems ist der LOGICO-Piccolo-Rahmen. Die Kinder schieben die bunten Plättchen auf dem Rahmen an die Stelle, die ihrer Meinung nach zur richtigen Lösung gehört. So wird eine sofortige Selbstkontrolle möglich, die Motivation und Selbstständigkeit steigert. Die Karten werden nach und nach anspruchsvoller. Zunächst begegnen die Kinder einfacheren Aufgaben zum Auslesen von Daten. Später lösen sie komplexere statistische und wahrscheinlichkeitstheoretische Situationen. Die Aufgaben passen sehr gut zum Mathematikunterricht der Grundschule, besonders in den Klassen 3–4. Das Set fördert analytisches Denken, das Vergleichen, das Schlussfolgern und das Argumentieren. Es eignet sich hervorragend für Differenzierung, Begabtenförderung und Förderung bei Lernrückständen. Zu Hause, in Lerngruppen oder im Unterricht ist es gleichermaßen gut einsetzbar. Produkteigenschaften: LOGICO Piccolo Aufgabenkartenset für Mathematik Thema: Daten, Häufigkeit, Wahrscheinlichkeitsrechnung Datensammlung, Strukturierung und Interpretation auf spielerische Weise Lesen von Strichlisten-Tabellen und einfachen Tabellen Sichere Auswertung von Säulendiagrammen Schätzen und Vergleichen von Wahrscheinlichkeiten Aufgaben aus alltäglichen, lebensnahen Situationen Bunte, kinderfreundliche Illustrationen Schrittweise ansteigender Schwierigkeitsgrad Selbstkontrolle mit dem LOGICO-Piccolo-Rahmen Empfohlenes Alter: in der Regel 6–10 Jahre Material der Aufgabenkarten: starker, langlebiger Karton Sprache: Ungarisch Fördert logisches Denken, Problemlösefähigkeit und Datenanalyse-Kompetenzen Sowohl für Schule als auch für zu Hause ideal geeignet Für die Nutzung wird ein LOGICO-Piccolo-Rahmen benötigt (separat erhältlich) Verpackungsgröße: 17 x 23 x 1 cm Das Produkt ist auf Ungarisch.7,59 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie berechnet man die absolute Häufigkeit aus der relativen Häufigkeit?
Um die absolute Häufigkeit aus der relativen Häufigkeit zu berechnen, multipliziert man die relative Häufigkeit mit der Gesamtanzahl der Beobachtungen. Die absolute Häufigkeit gibt an, wie oft ein bestimmtes Ereignis tatsächlich aufgetreten ist, während die relative Häufigkeit den Anteil dieses Ereignisses an der Gesamtmenge angibt. **
-
Was ist der Unterschied zwischen relativer Häufigkeit und absoluter Häufigkeit?
Die absolute Häufigkeit gibt an, wie oft ein bestimmtes Ereignis in einem Datensatz vorkommt, während die relative Häufigkeit den Anteil dieses Ereignisses am Gesamtdatensatz angibt. Die absolute Häufigkeit wird als ganze Zahl angegeben, während die relative Häufigkeit als Dezimalzahl oder Prozentsatz angegeben wird. Die relative Häufigkeit ermöglicht es, verschiedene Datensätze miteinander zu vergleichen, unabhängig von ihrer Größe. **
-
Was ist die relative Häufigkeit?
Was ist die relative Häufigkeit? Die relative Häufigkeit ist ein statistisches Maß, das angibt, wie oft ein bestimmtes Ereignis in einem Datensatz auftritt, im Verhältnis zur Gesamtanzahl der Beobachtungen. Sie wird berechnet, indem die Anzahl der Ereignisse durch die Gesamtanzahl der Beobachtungen geteilt wird. Die relative Häufigkeit wird oft in Prozent oder als Dezimalzahl ausgedrückt. Sie ermöglicht es, den Anteil oder die Wahrscheinlichkeit eines bestimmten Ereignisses innerhalb eines Datensatzes zu quantifizieren. **
-
Was ist die absolute Häufigkeit?
Was ist die absolute Häufigkeit? Die absolute Häufigkeit ist ein Begriff aus der Statistik, der angibt, wie oft ein bestimmter Wert in einer Datenmenge vorkommt. Sie wird durch einfaches Zählen der Häufigkeit eines bestimmten Wertes in der Datenmenge ermittelt. Die absolute Häufigkeit ist eine wichtige Kennzahl, um die Verteilung von Daten zu analysieren und Muster zu erkennen. Sie wird oft in Verbindung mit anderen statistischen Kennzahlen wie der relativen Häufigkeit oder der kumulativen Häufigkeit verwendet, um ein umfassendes Bild der Daten zu erhalten. In der Datenanalyse ist die absolute Häufigkeit ein grundlegendes Konzept, um statistische Auswertungen durchzuführen und Schlussfolgerungen zu ziehen. **
Ähnliche Suchbegriffe für Häufigkeit
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Niederwanger, Judith: Klick dein WanderglückKlick dein Wanderglück , Ein Blick durch den Sucher, ein Klick - und deine Wanderung in Südtirol wird zum unvergesslichen Moment. Fotoprofis Judith und Alex teilen mit dir ihr Wanderglück und geben Geheimtipps fürs Fotografieren. Mit den praktischen GPS-Koordinaten findest du ganz leicht die schönsten Fotospots und die perfekte Uhrzeit für traumhafte Bergbilder. Mit dabei: QR-Codes für jede Wanderung, damit du die Tour auf dein Smartphone laden kannst. Alle Wanderungen werden Schritt für Schritt erklärt und sind geeignet für Neulinge und Fortgeschrittene. Dazu gibt es Kartenausschnitte und Adressen zum Einkehren. Die Fortsetzung des Bestsellers: Band 1 wurde über 10.000 Mal verkauft 45 neue Wanderungen des bekannten Duos "Roter Rucksack" auf Instagram und Facebook GPS-Koordinaten und Uhrzeiten für traumhafte Bergfotos QR-Codes zum Download der Tour auf das Smartphone , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 202303, Titel der Reihe: Roter Rucksack / Südtirol Wandern Fotografieren#2#, Autoren: Niederwanger, Judith~Pichler, Alexander, Edition: NED, Auflage: 23000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 285, Abbildungen: fantastische Fotos, Keyword: Bergfotos; Bergtipps; Buch mit schönen Fotos; Dolomiten; Fotomotive in Südtirol; Fotos für Instagram; Fototipps beim Wandern; Gipfelfotos; Schneeschuhwanderungen; Südtirol; Wanderbuch mit tollen Fotos; Wanderführer für Südtirol Urlaub; Wanderführer mit tollen Fotos; Wandertipps Südtirol; Wanderungen für Touristen; anspruchsvolle Wanderungen in Südtirol; die besten Wanderungen in Südtirol; die schönsten Wanderungen in Südtirol; echt gute Wandertipps Südtirol; leichte Wanderungen; machbare Wanderungen in Südtirol; schöne Wanderungen in Südtirol; tolles Wanderbuch für Südtirol; unvergessliche Momente in Südtirol; unvergessliche Wanderungen; wandern in Südtirol; wandern südtirol buch, Fachschema: Alpinismus~Berg / Bergsteigen~Bergsteigen~Fotografie / Technik, Hilfsmittel~Südtirol / Bildband~Trentino~Südtirol, Fachkategorie: Fotoausrüstung, Fototechnik~Walking, Wandern, Trekking~Bergsteigen und Klettern~Reise: Sachbuch, Ratgeber~Reiseführer: Aktiv-Urlaub~Reiseführer: Routen & Wege, Warengruppe: HC/Reiseführer Sport/Europa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 171, Höhe: 25, Gewicht: 652, Produktform: Klappenbroschur, Genre: Importe,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Manara, Milo: Klick! Band 1Klick! Band 1 , Was wäre, wenn man Libido auf Knopfdruck haben könnte? Ein kleiner Schalter, der, wenn man ihn umlegt, rasendes Verlangen auslöst, reine Wollust? Die moderne Wissenschaft ermöglicht es! Und so wird aus Claudia - eine Frau, die ebenso schön wie prüde ist- eine unersättliche Femme Fatale. Sexuelle Eskapaden reihen sich an gesellschaftliche Skandale, und schon bald ist nicht mehr nur Claudia Feuer und Flamme. Klick! Milo Manaras 'Klick!' ist der Sex-Skandalcomic schlechthin: Unzählige Male als unsittlich verschrien und doch von zahllosen Leserinnen und Lesern insgeheim für seine knisternde Erotik geliebt. Dieses Buch ist 'splitternackt' - ein erotischer Comic. Beinhaltet einen exklusiven Kunstdruck. , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20250425, Autoren: Manara, Milo, Seitenzahl/Blattzahl: 72, Abbildungen: komplett farbiges Comicalbum, Themenüberschrift: COMICS & GRAPHIC NOVELS / Erotica, Keyword: Erotik; Fernsteuerung; Kontrolle; Manara; Sex; Skandal; Unterwerfung, Fachkategorie: Comic im europäischen Stil bzw. Tradition, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 323, Breite: 232, Höhe: 12, Gewicht: 664, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie groß ist diese Häufigkeit?
Die Größe der Häufigkeit hängt von dem Kontext ab, in dem sie gemessen wird. Es kann sich um eine absolute Anzahl handeln, wie zum Beispiel die Anzahl der Male, in denen ein Ereignis auftritt. Es kann aber auch um einen prozentualen Anteil oder eine relative Häufigkeit gehen, die angibt, wie oft ein Ereignis im Verhältnis zu einer Gesamtmenge auftritt. **
-
Wie schließe ich die Onepage-Navigation nach dem Klick auf einen Link?
Um die Onepage-Navigation nach dem Klick auf einen Link zu schließen, kannst du entweder JavaScript verwenden, um das Scrollen zu stoppen, oder du kannst den Link so einstellen, dass er die Seite neu lädt und zur oberen Position scrollt. Eine andere Möglichkeit besteht darin, beim Klick auf den Link eine CSS-Klasse hinzuzufügen, die das Scrollen deaktiviert. **
-
Wie finde ich die relative Häufigkeit, wenn ich die absolute Häufigkeit und das Ergebnis habe?
Um die relative Häufigkeit zu berechnen, teilst du die absolute Häufigkeit durch die Gesamtanzahl der Beobachtungen. Die relative Häufigkeit gibt an, wie oft ein bestimmtes Ergebnis im Verhältnis zur Gesamtanzahl der Beobachtungen auftritt. **
-
Wie sortiert man Wörter nach Häufigkeit?
Um Wörter nach ihrer Häufigkeit zu sortieren, kann man zunächst eine Zählung der Vorkommen jedes Wortes in einem Text durchführen. Anschließend kann man die Wörter nach ihrer Häufigkeit sortieren, entweder in aufsteigender oder absteigender Reihenfolge. Dies kann manuell oder mithilfe von Programmen oder Skripten erfolgen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.