Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Sind peinliche Ausreden glaubwürdiger und besser als normale Ausreden?
Nein, peinliche Ausreden sind in der Regel nicht glaubwürdiger oder besser als normale Ausreden. Peinliche Ausreden können oft als unehrlich oder lächerlich wahrgenommen werden und könnten das Vertrauen anderer Personen beeinträchtigen. Es ist besser, ehrlich und direkt zu sein, wenn man eine Ausrede verwendet. **
Habt ihr Ausreden?
Als KI habe ich keine eigenen Ausreden, da ich keine persönlichen Umstände habe. Meine Antworten basieren auf den Informationen, die mir zur Verfügung stehen, und ich versuche, so objektiv wie möglich zu antworten. **
Ähnliche Suchbegriffe für Ausreden
Top-Angebote
Produkte zum Begriff Ausreden:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Sind das Ausreden?
Es kommt darauf an, um welche Ausreden es sich handelt. Manchmal können Ausreden berechtigt sein, wenn sie auf tatsächlichen Hindernissen oder Schwierigkeiten basieren. In anderen Fällen können Ausreden jedoch nur dazu dienen, Verantwortung zu vermeiden oder sich vor Konsequenzen zu drücken. Es ist wichtig, den Kontext zu berücksichtigen und die Glaubwürdigkeit der Ausreden zu bewerten. **
-
Suche gute Ausreden.
Es ist nicht empfehlenswert, Ausreden zu suchen, da Ehrlichkeit und Verantwortungsbewusstsein wichtig sind. Wenn du jedoch in einer Situation bist, in der du eine Ausrede benötigst, versuche, ehrlich und respektvoll zu sein. Zum Beispiel könntest du sagen, dass du bereits andere Verpflichtungen hast oder dass du nicht in der Lage bist, etwas zu tun, aus persönlichen Gründen. **
-
Kennt ihr Ausreden?
Ja, wir kennen einige Ausreden. Einige gängige Ausreden sind zum Beispiel "Ich habe keine Zeit", "Ich bin krank" oder "Ich habe vergessen". Es ist jedoch wichtig zu bedenken, dass Ausreden oft nicht die beste Lösung sind und es besser ist, ehrlich und verantwortungsbewusst zu sein. **
-
Sind Ausreden schlimm?
Ausreden können in bestimmten Situationen schlimm sein, insbesondere wenn sie dazu dienen, Verantwortung zu vermeiden oder andere zu täuschen. Sie können das Vertrauen anderer untergraben und zu Konflikten führen. Es ist wichtig, ehrlich und verantwortungsbewusst zu sein und Verantwortung für die eigenen Handlungen zu übernehmen. **


Erfindet meine Freundin Ausreden?
Das kann ich nicht mit Sicherheit sagen, da ich nicht genug Informationen über deine Freundin habe. Es ist möglich, dass sie Ausreden erfindet, aber es könnte auch andere Gründe für ihr Verhalten geben. Es könnte hilfreich sein, offen mit ihr über deine Bedenken zu sprechen und zu versuchen, die Situation zu klären. **
Was sind 21 Ausreden?
21 Ausreden sind 21 verschiedene Gründe oder Erklärungen, die eine Person benutzen kann, um eine bestimmte Handlung oder Verantwortung zu vermeiden. Diese Ausreden können sowohl wahr als auch erfunden sein und dienen oft dazu, sich selbst oder anderen gegenüber eine Rechtfertigung zu geben. **
Top-Angebote
Produkte zum Begriff Ausreden:
-
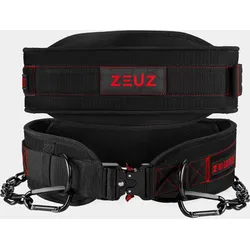
ZEUZ Dip-Gürtel „Keine Ausreden“ – Schwarz**Der ZEUZ Dip-Gürtel ist das perfekte Trainingsgerät, um Ihr Workout zu intensivieren. Egal ob Anfänger oder Profi-Kraftsportler – dieser robuste und bequeme Gürtel hilft Ihnen, Ihre Dips, Klimmzüge und andere Übungen mit zusätzlichem Gewicht zu intensivieren.** **ZEUZ Dip-Gürtel** Dieser Dip-Gürtel wurde mit Blick auf Langlebigkeit und Komfort entwickelt. Die Kombination aus Oxford-Gewebe, Nylon und EVA-Schaum bietet festen Halt, während die verstellbare Kette den Gürtel für jeden Benutzer geeignet macht. Ideal für den Heimgebrauch und professionelle Fitnessstudios. **Übungen mit dem Dip-Gürtel** Der ZEUZ Dip-Gürtel eignet sich ideal, um eine Vielzahl von Übungen wie Dips, Klimmzüge und Kinnzüge mit zusätzlichem Gewicht zu intensivieren. Die zusätzliche Belastung ermöglicht es Ihnen, die Intensität Ihres Trainings zu steigern und so Kraft und Muskelmasse aufzubauen. Mit der verstellbaren Kette können Sie das Gewicht einfach anpassen und den Gürtel so für verschiedene Übungen und Ziele nutzen. **Produktvorteile:** • **Langlebiges Material:** Hergestellt aus Oxford-Gewebe, Nylon und EVA-Schaum für eine lange Lebensdauer. • **Verstellbare Kette:** Geeignet für verschiedene Körpergrößen und Gewichtsklassen. • **Komfortabel und stabil:** Der EVA-Schaumstoff sorgt für zusätzlichen Komfort und verhindert Druckstellen bei intensivem Training. • **Einfache Aufbewahrung:** Inklusive Aufbewahrungstasche für einfachen Transport und platzsparende Aufbewahrung. • **Für alle Leistungsstufen geeignet:** Sowohl für Anfänger als auch für erfahrene Sportler. **SPEZIFIKATIONEN** **Materialien:** • **Außenmaterial**: Oxford-Gewebe (Zusammensetzung: Nylon, Polyester) • **Innenfutter**: EVA-Schaum • **Kette**: Eisen • **Aufnäher**: Polyester-Twill und Stickgarn **Abmessungen:** • **Länge**: 84 cm • **Breite**: 10,5 cm **Lieferumfang:** • 1x Dip-Gürtel • 1x NO EXCUSES Aufnäher • 1x Aufbewahrungsbeutel **Qualitätsgarantie** Bei ZEUZ® streben wir nach höchster Qualität. Der Dip-Gürtel erfüllt höchste Qualitätsstandards für optimales Training! Haben Sie Fragen? Kontaktieren Sie uns gerne über Decathlon – wir helfen Ihnen gerne weiter.44,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
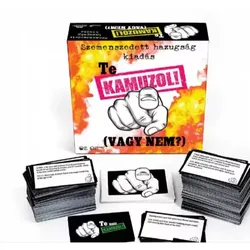
Du schwindelst – ein Brettspiel voller dreister Lügen und AusredenDu flunkerst! (Oder doch nicht?) – Das Partyspiel um Bluffs und Pokerface Glaubst du, du merkst sofort, wenn dir jemand ins Gesicht lügt? Oder bist du der- oder diejenige, bei dem nie jemand Verdacht schöpfen würde? Du flunkerst! (Oder doch nicht?) ist kein klassisches Quizspiel. Hier zählen nicht nur dein Wissen, sondern auch deine Menschenkenntnis und deine schauspielerischen Fähigkeiten. Zwischen den Aussagen auf den Karten versteckt sich immer wieder ein „Kuckucksei“ – deine Aufgabe ist es, die Lüge zwischen all den Wahrheiten zu entlarven. Aber Vorsicht: Die Rollen wechseln ständig! Mal bist du der Ermittler, ein anderes Mal musst du selbst die abwegigste Behauptung mit absoluter Pokerface-Miene an den Rest der Runde verkaufen. Warum solltest du dieses Spiel wählen? • Diese Ausgabe bietet mehr als das Original: Mit Schutzkarten und noch mehr Inhalt, damit es mehr taktische Möglichkeiten gibt und der Wiederspielwert noch höher ist. • Pokerface und Psychologie: Du lernst, deine Gefühle zu kontrollieren und die Körpersprache anderer zu lesen. • Interaktives Erlebnis: Es gibt keine „Wartezeit“, alle achten ständig auf die Betonung und Gestik der anderen. • Wissen und Cleverness: Auch wenn die Aussagen teilweise dein Allgemeinwissen testen, führt der Weg zum Sieg vor allem über deine Überzeugungskraft. Für wen empfehlen wir es? • Freundesgruppen: Perfekt für Hauspartys oder als Einstiegsspiel für den Abend – Lachen und gegenseitiges Necken sind garantiert. • Familien mit Kindern im Teenageralter: Ab ca. 12 Jahren super spielbar; es unterstützt Kinder dabei, kritisches Denken und mündliche Ausdrucksfähigkeit zu trainieren. • Fans von geselligen „Partyspielen“: Wenn du Spiele wie Bluff oder Werwölfe/Mafia magst, wirst du dich hier wie zu Hause fühlen. Die wichtigsten Vorteile des Spiels: • Förderung von Fähigkeiten: Trainiert Konzentration, Argumentationstechnik und Einfühlungsvermögen. • Stärkt das Miteinander: Hilft dir, deine Freunde/Familienmitglieder besser kennenzulernen (oder herauszufinden, wer der größte Gauner in der Runde ist!). • Schutzkarten: Sorgen für eine zusätzliche taktische Ebene, mit der du dich vor dem Auffliegen schützen kannst. Technische Daten: • Spielerzahl: Mindestens 3 Personen • Empfohlenes Alter: Ab 12 Jahren • Spielablauf: Interaktiv, mit wechselnden Rollen und jeder Menge Bluff Bereit für die große Enttarnung? Hol dir das Spiel jetzt und finde heraus, wer der größte Lügner in eurer Runde ist!22,29 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind peinliche Ausreden glaubwürdiger und besser als normale Ausreden?
Nein, peinliche Ausreden sind in der Regel nicht glaubwürdiger oder besser als normale Ausreden. Peinliche Ausreden können oft als unehrlich oder lächerlich wahrgenommen werden und könnten das Vertrauen anderer Personen beeinträchtigen. Es ist besser, ehrlich und direkt zu sein, wenn man eine Ausrede verwendet. **
-
Habt ihr Ausreden?
Als KI habe ich keine eigenen Ausreden, da ich keine persönlichen Umstände habe. Meine Antworten basieren auf den Informationen, die mir zur Verfügung stehen, und ich versuche, so objektiv wie möglich zu antworten. **
-
Sind das Ausreden?
Es kommt darauf an, um welche Ausreden es sich handelt. Manchmal können Ausreden berechtigt sein, wenn sie auf tatsächlichen Hindernissen oder Schwierigkeiten basieren. In anderen Fällen können Ausreden jedoch nur dazu dienen, Verantwortung zu vermeiden oder sich vor Konsequenzen zu drücken. Es ist wichtig, den Kontext zu berücksichtigen und die Glaubwürdigkeit der Ausreden zu bewerten. **
-
Suche gute Ausreden.
Es ist nicht empfehlenswert, Ausreden zu suchen, da Ehrlichkeit und Verantwortungsbewusstsein wichtig sind. Wenn du jedoch in einer Situation bist, in der du eine Ausrede benötigst, versuche, ehrlich und respektvoll zu sein. Zum Beispiel könntest du sagen, dass du bereits andere Verpflichtungen hast oder dass du nicht in der Lage bist, etwas zu tun, aus persönlichen Gründen. **
Ähnliche Suchbegriffe für Ausreden
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tracy, Brian: Keine Ausreden!Keine Ausreden! , Selbstdisziplin kann man lernen Der Longseller im neuen Gewand Erfolgreicher Autor von über 70 Büchern, die in 28 Sprachen erhältlich sind Sie glauben, Erfolg, Reichtum, Glück habe etwas mit Begabung, Intelligenz, den Umständen zu tun? Weit gefehlt - Selbstdisziplin macht den Unterschied. Selbstdisziplin ist der Königsweg zum Erfolg Mit ihr kann jeder so weit kommen, wie es seine Begabungen gestatten. Ohne sie wird auch der Gebildetste und Intelligenteste selten erfolgreich sein. Ausreden sind bequem, Ausreden sind menschlich. Jedenfalls so lange, wie man keine Ziele hat. "Keine Ausreden!" zeigt Ihnen, wie Sie in den drei wichtigsten Bereichen Ihres Lebens Erfolg haben können: privat, persönlich und beruflich. Jedes der 21 Kapitel veranschaulicht, wie Sie in Bezug auf jeden einzelnen Aspekt Ihres Lebens disziplinierter werden können. Flüchten Sie sich nicht länger in Ausreden, sondern lesen Sie dieses Buch! Alle, die genug haben von den täglichen Ausreden sich selbst und anderen gegenüber. , Sport-Kolbenringe > Chiptuning & Motortuning , Auflage: 5. Auflage, neue Ausgabe, Erscheinungsjahr: 20230124, Produktform: Kartoniert, Titel der Reihe: Dein Erfolg##~Management (Gabal)##, Autoren: Tracy, Brian, Übersetzung: Reiss, Matthias, Edition: NED, Auflage: 23005, Auflage/Ausgabe: 5. Auflage, neue Ausgabe, Seitenzahl/Blattzahl: 300, Keyword: Selbstmanagement; Selbstmotivation; Selbstcoaching; Selbstwertgefühl; Disziplin; diszipliniert sein; Zeitmanagement; Aufschieberitis; Ziele erreichen; kontern; Selbstwert; Lebenshilfe; Wohlbefinden; Selbstverantwortung; Potenzial; Selbstachtung; Selbsthilfe; Wertschätzung; Lebensfreude; Ratgeber; Achtsamkeit; Berufserfolg; Gesundheit; Selbstsicherheit; Selbstführung; Selbstfürsorge; Selbstverwirklichung; Gewohnheit; praktische Tipps; Coaching; Intuition; innere Stimme; Erfolg; Ziele; Work-Life-Balance; Selbstbewusstsein; Persönlichkeitsentwicklung; Persönlichkeit, Fachschema: Achtsamkeit~Hilfe / Lebenshilfe~Lebenshilfe~Nachhaltigkeit~Sustainable Development~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Beruf / Karriere~Karriere, Fachkategorie: Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber: Karriere und Erfolg~Durchsetzungsvermögen, Motivation und Selbstwertgefühl~Soft Skills und Umgang mit anderen Menschen, Thema: Orientieren, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Achtsamkeit, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: GABAL Verlag GmbH, Verlag: GABAL Verlag GmbH, Verlag: GABAL-Verlag GmbH, Länge: 223, Breite: 148, Höhe: 21, Gewicht: 578, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: 5367719, Vorgänger EAN: 9783869362359, eBook EAN: 9783862005468 9783862009305, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schäfer, Silja: Abnehmen trotz 1000 AusredenAbnehmen trotz 1000 Ausreden , Schritt für Schritt mit Erfolg zum Wunschgewicht , Sonstige > Zünd- & Glühanlagen , Auflage: 2. Auflage, Erscheinungsjahr: 20200306, Produktform: Leinen, Autoren: Schäfer, Silja, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 176, Keyword: 20:80; Abnehm-Konzept; Abnehmen mit Brot und Kuchen; Anne Fleck; Balaststoffe; Bewegung; Dickmacher; Diät; Diät-Typen; Diätplan; Diätprogramm; E-Docs; Eiweiß; Ernährungs-Docs; Ernährungsmedizin; Ernährungsplan; Ernährungstagebuch; Ernährungsumstellung; Gemüse; Gesundheitsmagazin; Gewohnheiten ändern; Jörn Klasen; Krafttraining; LOGI; Leitfaden Ernährung; Low Carb; Matthias Riedl; Motivation; Omega-3; Psychologie; Ratgeber Gesundheit; Rezept-Ideen; Rezepte Baukasten; Snack-Ideen; TV Sendung; TV-Ärztin; Tipps Abnehmen; Vermeidung Heißhunger; Vollkorn; Wochenplan; Wunschgewicht; abnehmen Alltag; erfolgreich abnehmen; gesund schlank; gesunde Ernährung; gesunder Schlaf, Fachschema: Abnehmen~Diät / Schlankheitsdiät~Kochen / Schlankheitsküche~Schlank~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Allergie / Ernährung, Kochen, Backen, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch~Kochen: spezielle Diäten, Warengruppe: HC/Gesunde Küche/Schlanke Küche, Fachkategorie: Diät, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: ZS Verlag, Verlag: ZS Verlag, Verlag: Edel Verlagsgruppe GmbH, Länge: 246, Breite: 195, Höhe: 22, Gewicht: 783, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 278551422,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt ihr Ausreden?
Ja, wir kennen einige Ausreden. Einige gängige Ausreden sind zum Beispiel "Ich habe keine Zeit", "Ich bin krank" oder "Ich habe vergessen". Es ist jedoch wichtig zu bedenken, dass Ausreden oft nicht die beste Lösung sind und es besser ist, ehrlich und verantwortungsbewusst zu sein. **
-
Sind Ausreden schlimm?
Ausreden können in bestimmten Situationen schlimm sein, insbesondere wenn sie dazu dienen, Verantwortung zu vermeiden oder andere zu täuschen. Sie können das Vertrauen anderer untergraben und zu Konflikten führen. Es ist wichtig, ehrlich und verantwortungsbewusst zu sein und Verantwortung für die eigenen Handlungen zu übernehmen. **
-
Erfindet meine Freundin Ausreden?
Das kann ich nicht mit Sicherheit sagen, da ich nicht genug Informationen über deine Freundin habe. Es ist möglich, dass sie Ausreden erfindet, aber es könnte auch andere Gründe für ihr Verhalten geben. Es könnte hilfreich sein, offen mit ihr über deine Bedenken zu sprechen und zu versuchen, die Situation zu klären. **
-
Was sind 21 Ausreden?
21 Ausreden sind 21 verschiedene Gründe oder Erklärungen, die eine Person benutzen kann, um eine bestimmte Handlung oder Verantwortung zu vermeiden. Diese Ausreden können sowohl wahr als auch erfunden sein und dienen oft dazu, sich selbst oder anderen gegenüber eine Rechtfertigung zu geben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.