Domain buttonlink.de kaufen?
Wir ziehen mit dem Projekt
buttonlink.de um.
Sind Sie am Kauf der Domain
buttonlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buttonlink.de kaufen?
Reflektiert Wasser Infrarotlicht?
Ja, Wasser reflektiert Infrarotlicht. Infrarotlicht ist eine Form von elektromagnetischer Strahlung mit einer längeren Wellenlänge als sichtbares Licht. Da Wasser eine hohe Absorption für Infrarotlicht hat, wird ein Großteil des Infrarotlichts von der Wasseroberfläche absorbiert und reflektiert nur ein kleiner Teil davon. **
Reflektiert Plexiglas Infrarotstrahlen?
Ja, Plexiglas reflektiert Infrarotstrahlen. Es hat eine hohe Transparenz für sichtbares Licht, aber es kann einen Teil der Infrarotstrahlung reflektieren, je nach Dicke und Zusammensetzung des Materials. Plexiglas wird oft in Anwendungen verwendet, bei denen eine gute Wärmeisolierung erforderlich ist. **
Ähnliche Suchbegriffe für Reflektiert
Top-Angebote
Produkte zum Begriff Reflektiert:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Reflektiert eine matte Plastikfolie?
Nein, eine matte Plastikfolie reflektiert das Licht nicht stark, sondern streut es in verschiedene Richtungen. Dadurch entsteht eine diffuse Lichtverteilung, die zu einem matten Erscheinungsbild führt. Im Gegensatz dazu reflektiert eine glänzende Plastikfolie das Licht stark und spiegelt es in einer bestimmten Richtung wider. **
-
Reflektiert ein Spiegel Hitze?
Ein Spiegel reflektiert in erster Linie Licht, nicht Hitze. Hitze ist eine Form von Energie, die durch Strahlung übertragen wird. Wenn Licht auf einen Spiegel trifft, wird es größtenteils reflektiert, was bedeutet, dass es zurückgeworfen wird. Die Menge an Wärme, die dabei übertragen wird, ist jedoch vernachlässigbar gering. **
-
Wo wird Licht reflektiert?
Licht wird an verschiedenen Oberflächen reflektiert, je nachdem, wie glatt oder rau die Oberfläche ist. Zum Beispiel wird Licht an glatten Oberflächen wie Spiegeln oder Glas reflektiert, wodurch ein klarer und scharfer Lichtstrahl entsteht. An rauen Oberflächen wie Papier oder Stoff wird das Licht diffus reflektiert, was zu einer gleichmäßigen Verteilung des Lichts führt. In der Natur wird Licht auch an Wasser, Schnee oder Eis reflektiert, was zu schönen Spiegeleffekten oder Glitzern führen kann. Insgesamt kann Licht an fast allen Oberflächen reflektiert werden, solange sie nicht vollständig absorbierend sind. **
-
Warum reflektiert ein Spiegel?
Ein Spiegel reflektiert, weil er eine glatte und polierte Oberfläche hat, die das Licht gleichmäßig reflektiert. Wenn Licht auf die Oberfläche eines Spiegels trifft, wird es nicht absorbiert, sondern stattdessen reflektiert. Dies bedeutet, dass das Licht von der Oberfläche des Spiegels abprallt und ein Bild erzeugt, das wir sehen können. Die Reflexion von Licht an einem Spiegel ermöglicht es uns, unser Spiegelbild zu sehen und Objekte in der Umgebung zu betrachten. Kurz gesagt, ein Spiegel reflektiert, weil er Licht auf eine Weise zurückwirft, die es uns ermöglicht, Bilder zu sehen. **


Wie wird Licht reflektiert?
Wie wird Licht reflektiert? Wenn Licht auf eine Oberfläche trifft, kann es reflektiert werden, was bedeutet, dass es von der Oberfläche zurückgeworfen wird. Dies geschieht, weil die Photonen des Lichts mit den Elektronen in der Oberfläche interagieren und zurückprallen. Der Einfallswinkel des Lichts entspricht dem Reflexionswinkel, wie es durch das Reflexionsgesetz beschrieben wird. Die Reflexion von Licht ist der Grund, warum wir Dinge sehen können, da das reflektierte Licht in unsere Augen gelangt und dort interpretiert wird. **
Wann wird Licht reflektiert?
Licht wird reflektiert, wenn es auf eine Oberfläche trifft, die undurchlässig für das Licht ist. Dabei prallt das Licht von der Oberfläche ab und ändert seine Richtung. Dieser Vorgang tritt zum Beispiel bei Spiegeln oder glatten Oberflächen auf. Die Reflexion von Licht ist ein wichtiger Prozess in der Optik und wird in vielen Bereichen wie der Fotografie, der Astronomie oder der Lichttechnik genutzt. Wann genau Licht reflektiert wird, hängt von der Beschaffenheit der Oberfläche und dem Einfallswinkel des Lichts ab. **
Top-Angebote
Produkte zum Begriff Reflektiert:
-
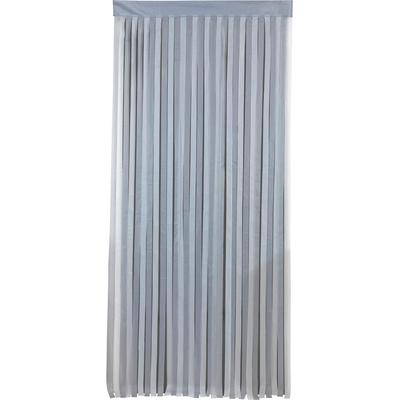
Türvorhang MAXIMEX "Insektenschutz", grau (grau, weiß, hellgrau), B:90cm H:200cm, Polyester, Polyester, 31_16_Gardinen, Zuschneidbar. Reflektiert Sonne und Hitze, Insekten- und SichtschutzMit dem Maximex Türvorhang im maritimen Blau-Weiß haben Sie nicht nur eine dekorative, sondern auch sehr praktische Lösung gefunden. Sie können den Streifenvorhang nicht nur für Türen nutzen, sondern auch Balkon oder Terrasse, Wohnmobil und Camper...18,07 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Reflektiert Wasser Infrarotlicht?
Ja, Wasser reflektiert Infrarotlicht. Infrarotlicht ist eine Form von elektromagnetischer Strahlung mit einer längeren Wellenlänge als sichtbares Licht. Da Wasser eine hohe Absorption für Infrarotlicht hat, wird ein Großteil des Infrarotlichts von der Wasseroberfläche absorbiert und reflektiert nur ein kleiner Teil davon. **
-
Reflektiert Plexiglas Infrarotstrahlen?
Ja, Plexiglas reflektiert Infrarotstrahlen. Es hat eine hohe Transparenz für sichtbares Licht, aber es kann einen Teil der Infrarotstrahlung reflektieren, je nach Dicke und Zusammensetzung des Materials. Plexiglas wird oft in Anwendungen verwendet, bei denen eine gute Wärmeisolierung erforderlich ist. **
-
Reflektiert eine matte Plastikfolie?
Nein, eine matte Plastikfolie reflektiert das Licht nicht stark, sondern streut es in verschiedene Richtungen. Dadurch entsteht eine diffuse Lichtverteilung, die zu einem matten Erscheinungsbild führt. Im Gegensatz dazu reflektiert eine glänzende Plastikfolie das Licht stark und spiegelt es in einer bestimmten Richtung wider. **
-
Reflektiert ein Spiegel Hitze?
Ein Spiegel reflektiert in erster Linie Licht, nicht Hitze. Hitze ist eine Form von Energie, die durch Strahlung übertragen wird. Wenn Licht auf einen Spiegel trifft, wird es größtenteils reflektiert, was bedeutet, dass es zurückgeworfen wird. Die Menge an Wärme, die dabei übertragen wird, ist jedoch vernachlässigbar gering. **
Ähnliche Suchbegriffe für Reflektiert
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ciompi, Luc: Ciompi reflektiertCiompi reflektiert , Wissenschaftliches, Persönliches und Weltanschauliches aus der Altersperspektive , Scheinwerferblenden & -gitter > Karosserie & Exterieur Styling , Erscheinungsjahr: 202011, Produktform: Kartoniert, Autoren: Ciompi, Luc, Seitenzahl/Blattzahl: 252, Keyword: Affektlogik; Biografie; Lebenserinnerungen; Lebenslauf; Luc Ciompi; Psychiatrie; Reflexionen; Schizophrenieforschung; Weltanschauliches; Wissenschaftskarriere; integrative Psychiatrie, Fachschema: Europa / Geschichte, Kulturgeschichte~Psychiatrie - Psychiater, Fachkategorie: Psychologie~Geschichte allgemein und Weltgeschichte~Europäische Geschichte~Psychiatrie, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Autobiografien: allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck & Ruprecht, Länge: 203, Breite: 121, Höhe: 22, Gewicht: 302, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 251340025,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sonnleitner, Christian: Reflektiert führenReflektiert führen , Reflexion macht bewusst. Sie interpretiert Erfahrungen und integriert sie neu. Dieses Buch unterstützt Sie als Führungskraft und hat die Intention, einen dringend notwendigen Such- und Findeprozess bei Ihnen anzustoßen. Der strukturierte Bearbeitungszeitraum von viermal 25 Tagen regt zum Denken, Überdenken und vor allem neu Denken an. Im Verlauf von 100 Tagen entwickeln Sie ein selbstreflektiertes, mutiges Konzept einer selbstverantworteten Führungskunst, die mehr Freiheit und Autonomie mit sich bringt. Dieses Buch ist keine Anleitung zum Glücklichsein oder zu höherer Moral. Es verkündet keine Theorien, predigt keine Modelle und vermittelt keine Erfolgsregeln. Stattdessen stellt es Ihnen vier klare und herausfordernde Fragen, die Sie dazu anregen, sich selbst, andere Menschen und die Organisation oder das Unternehmen, in dem Sie eine Führungsrolle einnehmen oder einnehmen werden, kritisch zu hinterfragen und zu erkunden. Nutzen Sie diese Gelegenheit, um Ihre Führungsfähigkeiten auf eine neue Ebene zu heben und eine authentische, selbstverantwortete Führungskunst zu entwickeln. Inhalte: Zum individuellen Führungskonzept in 100 Tagen mit den vier Fragen der Führungskunst Dark Leadership - Machiavellisten und Soziopathen bei der Arbeit Techniken des aktiven Zuhörens Sieben Fragearten, Feedbackregel Gesprächsvorbereitung Modell des professionellen Verhaltens Videoempfehlungen Neu in der 2. Auflage: Neue Video- und Podcastempfehlungen Neue Beispiele und Übungen Skizze für einen neuen Führungsansatz , Bremsbacken > Bremsen & Bremsenteile , Auflage: 2. Auflage 2025, Erscheinungsjahr: 20250522, Titel der Reihe: Haufe Fachbuch##, Autoren: Sonnleitner, Christian, Auflage: 25002, Auflage/Ausgabe: 2. Auflage 2025, Seitenzahl/Blattzahl: 200, Keyword: 100 Tage; Führung; Führungskonzept; Führungskunst; Leadership; Management; Programm; Reflektiert; Selbstbestimmt; Sonnleitner; reflektierte Führung, Fachschema: Führung / Mitarbeiterführung~Mitarbeiterführung~Business / Management~Management, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 173, Höhe: 10, Gewicht: 320, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo wird Licht reflektiert?
Licht wird an verschiedenen Oberflächen reflektiert, je nachdem, wie glatt oder rau die Oberfläche ist. Zum Beispiel wird Licht an glatten Oberflächen wie Spiegeln oder Glas reflektiert, wodurch ein klarer und scharfer Lichtstrahl entsteht. An rauen Oberflächen wie Papier oder Stoff wird das Licht diffus reflektiert, was zu einer gleichmäßigen Verteilung des Lichts führt. In der Natur wird Licht auch an Wasser, Schnee oder Eis reflektiert, was zu schönen Spiegeleffekten oder Glitzern führen kann. Insgesamt kann Licht an fast allen Oberflächen reflektiert werden, solange sie nicht vollständig absorbierend sind. **
-
Warum reflektiert ein Spiegel?
Ein Spiegel reflektiert, weil er eine glatte und polierte Oberfläche hat, die das Licht gleichmäßig reflektiert. Wenn Licht auf die Oberfläche eines Spiegels trifft, wird es nicht absorbiert, sondern stattdessen reflektiert. Dies bedeutet, dass das Licht von der Oberfläche des Spiegels abprallt und ein Bild erzeugt, das wir sehen können. Die Reflexion von Licht an einem Spiegel ermöglicht es uns, unser Spiegelbild zu sehen und Objekte in der Umgebung zu betrachten. Kurz gesagt, ein Spiegel reflektiert, weil er Licht auf eine Weise zurückwirft, die es uns ermöglicht, Bilder zu sehen. **
-
Wie wird Licht reflektiert?
Wie wird Licht reflektiert? Wenn Licht auf eine Oberfläche trifft, kann es reflektiert werden, was bedeutet, dass es von der Oberfläche zurückgeworfen wird. Dies geschieht, weil die Photonen des Lichts mit den Elektronen in der Oberfläche interagieren und zurückprallen. Der Einfallswinkel des Lichts entspricht dem Reflexionswinkel, wie es durch das Reflexionsgesetz beschrieben wird. Die Reflexion von Licht ist der Grund, warum wir Dinge sehen können, da das reflektierte Licht in unsere Augen gelangt und dort interpretiert wird. **
-
Wann wird Licht reflektiert?
Licht wird reflektiert, wenn es auf eine Oberfläche trifft, die undurchlässig für das Licht ist. Dabei prallt das Licht von der Oberfläche ab und ändert seine Richtung. Dieser Vorgang tritt zum Beispiel bei Spiegeln oder glatten Oberflächen auf. Die Reflexion von Licht ist ein wichtiger Prozess in der Optik und wird in vielen Bereichen wie der Fotografie, der Astronomie oder der Lichttechnik genutzt. Wann genau Licht reflektiert wird, hängt von der Beschaffenheit der Oberfläche und dem Einfallswinkel des Lichts ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.